首页 ›网络安全

网络安全

  • 高级浏览器漏洞攻击包:BrowserExploit
    .BrowserExploit是一种先进的浏览器漏洞攻击包(通常指利用浏览器的漏洞来渗透目标),常见的比如IE的漏洞都可能导致目标设备在访问恶意页面后直接被GETSHELL,另外其他的比如Flash漏洞也都是可以通过浏览器来触发的 ...
    安全学院 2016-9-8 11:37 939
  • 关于邮件的伪造
    其实关于这个问题,实际上是源自项目开发中公司要求当用户注册时自动发送1个随机的验证码到其对应的邮箱。而公司方面又没有提供什么资源,只能我们2个后端想办法。偶然的机会下,发现sendmail可以实现这样的功能,而自己 ...
    安全学院 2016-9-7 18:27 1320
  • 对个人服务器入侵事件的调查
    这一切还要从我收到的通知邮件:“Your server is sending spam”说起。首先要说的是,这台服务器是用来运行之前项目的静态网站,并不保存关键信息。由于不经常使用,即使有Joomla和WordPress这样的高危程序,我都懒 ...
    安全学院 2016-9-6 12:15 1213
  • 13个有用的渗透测试资源博客
    渗透测试是寻找能够用来攻击应用程序、网络和系统的漏洞的过程,其目的是检测会被黑客攻击的安全脆弱点。渗透测试可以检测如下内容:系统对攻击的反应,存在哪些会被攻击的脆弱点,如果有,系统中哪些数据会被窃取。 ...
    安全学院 2016-9-6 12:13 1605
  • 和中国过不去的顶级网络间谍“索伦之眼”
    电影指环王中,失去肉身的魔王索伦幻化成了一只魔眼,与魔戒相通,拥有着可以毁灭一切的力量。2015年9月,卡巴斯基实验室在其反针对性攻击平台标记出了某个政府客户网络中的异常流量特征,经过分析后发现,有一个可 ...
    安全学院 2016-9-6 12:11 1534
  • 链接地址中的target=”_blank”属性,为钓鱼攻击打开了大门
    现在,许多主流的互联网服务提供商都会在网页的链接地址中加入target=”_blank”属性,而这绝对是一种非常不安全的行为。不仅如此,target=”_blank”属性还将会使广大互联网用户暴露在钓鱼攻击的风险之下。早在2014 ...
    安全学院 2016-9-5 10:27 1445
  • 全球50大在线学习网站
    生命不息,学习不止!!小编甲2.0整理了全球50大在线学习网站!!个个都是极好的,总有一个是你感兴趣的!速速mark,学习起来吧!最最重要的是,学习、分享知识,首推咱@微课堂
    安全学院 2016-9-5 10:27 1294
  • 机器人的洪流:刷库、撞库那些事儿
    一、 骗子从何而来?面对社会上层出不穷的诈骗新闻,我们可以发现骗子们诈骗成功的一个关键是:骗子们知道你叫什么、住在哪里、买了什么东西、花了多少钱。这些信息骗子们是从哪里得来的呢?最近某票务网站就出现了 ...
    安全学院 2016-9-5 10:26 1365
  • 直播、电商、游戏等行业如何进行高并发压力测试
    在直播、电商、游戏等用户密集型互联网行业,访问并发数通常是非常大的,所以一般会采用产品逻辑优化,倒计时延后请求等方式来缓解瞬时的大并发,如银行系统繁忙提示使用其他支付方式,但这样并不能回避系统本身在压 ...
    安全学院 2016-9-5 10:22 2667
  • “百家”木马集团第二弹:冒领数字签名
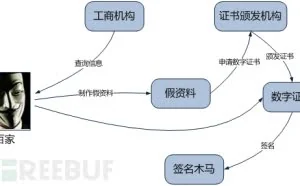
    0×00背景前段时间,腾讯反病毒实验室曝光了一批通过文件名控制木马行为的“百家”木马,该木马存在于某些安全软件白名单中,随后我们对该木马进行深入的分析挖掘,发现了其另一种入白方式——冒领数字签名(即通过伪 ...
    安全学院 2016-9-3 14:50 2206
  • 如何用PowerShell绕过应用白名单、环境限制、以及杀毒软件
    温故而知新在之前的文章中,我们讨论了如何通过Casey Smith(@ subTee)设计出的方法来绕过反病毒软件和应用白名单。这一次,我们的测试条件将变得更为苛刻。用于测试的目标系统中不仅设置有反病毒软件和应用白名单 ...
    安全学院 2016-9-3 14:48 1726
  • SQL注入攻击高级
    前言前面我们学习了如何寻找,确认,利用SQL注入漏洞的技术,本篇文章我将介绍一些更高级的技术,避开过滤,绕开防御。有攻必有防,当然还要来探讨一下SQL注入防御技巧。目录第五节 避开过滤方法总结5.1、大小写变种 ...
    安全学院 2016-9-2 19:27 1432
  • 如何将旧电脑改造为渗透工具
    前言:捡垃圾捡来的笔记本扔在家里半年多一直没有什么卵用,今天突发奇想。于是: 首先,拿出来,一身灰,身上的东西早已经被拆的七零八落了,显示器也不亮了,电池也挂了。容我抽根烟想想怎么办。首先,把没用的东 ...
    安全学院 2016-9-2 11:10 2759
  • 劫持Chrome浏览器的“新方法”
    通常情况下,网络犯罪分子在通过技术支持服务来进行诈骗活动时,需要使用到一些钓鱼网站,并在钓鱼页面中包含一些伪造的警告信息。诈骗分子需要通过这些警告信息来欺骗用户,让他们立刻去访问链接中的技术支持中心来 ...
    安全学院 2016-9-1 11:55 912
  • 代码战争:伪装和狙杀,从“壳”到“病毒混淆器”
    一、前言 “壳”(Packer)——在安全领域同APT一样,是一个宽泛的概念,即指代一类对可执行代码及数据进行包装已达到隐藏、压缩或保护等目的的运行时代码。 在病毒与安全软件的代码对抗过程中,“壳”一直扮演着极 ...
    安全学院 2016-8-30 13:47 3047
返回顶部