首页 ›网络安全

网络安全

  • 基于PHP的Webshell自动检测
    0x00 引言看到wooyun知识库上众多大神的精彩文章,深感自身LOW到爆,故苦思冥想找来一个题目,主要求邀请码一枚,以便以后继续学习。对于网络维护人员来说,恐怕最头痛的就是网站被黑,还留下了后门,甚至连服务器都 ...
    安全学院 2016-1-4 11:43 3012
  • 这个恶意程序可以将你电脑变成代理服务器
    恶意软件主要目标教育机构和普通家庭这款恶意软件被命名为 ProxyBack,首次发现是在2014年的3月,但是它的详细情况以及运作模式最近才被研究人员分析完善。安全公司Palo Alto Networks的研究人员相信欧洲的教育机构 ...
    安全学院 2015-12-31 12:06 2998
  • 新一代强悍web蠕虫被捕获,已感染千余网站
    最近,一个很新颖而且强大的web蠕虫被捕获,它功能上相当于一个综合漏洞扫描器。该蠕虫主要利用一些web程序的高危漏洞进行传播,其中包括phpmyadmin,wordpress,joomla,magento等等知名网站app的漏洞,还有破壳漏 ...
    安全学院 2015-12-31 12:06 3682
  • 邮箱 XSS 窃取 appleID 的案例分析
    最近黑产利用腾讯邮箱的漏洞组合,开始频繁的针对腾讯用户实施攻击。其利用的页面都起名为godlike.html,所以我们把这起攻击事件命名为godlike。主要被利用的漏洞有3个, 一个 URL 跳转, 一个 CSRF, 另外一个就是 XSS ...
    安全学院 2015-12-31 12:05 3023
  • 安卓系统再现恶意程序:专克360防护软件
    12月29日消息 如果你是安卓老用户,那么对待恶意程序,应该已经是一种见怪不怪的心态了,不过,近期发现的一种恶意程序就确实比较奇怪了。因为它的诞生似乎带有一些“目的性”。近期安全公司赛门铁克(Symantec)发现 ...
    安全学院 2015-12-30 10:40 3006
  • JavaScrip常见的一些算法总结
    下面就简单列举一下javascript中常见的一些算法,需要的朋友可以做一下参考。当然这些算法不仅仅适用于javascript,同样也适用于其他语言。一.线性查找:比较简单,属于入门级的算法?123456789//A为数组,x为要搜索的 ...
    安全学院 2015-12-30 10:38 1689
  • Win10系统中误删的文件怎么恢复?
    我们不小心错删了Windows的文件,但是回收站被清空了怎么才能找回来呢?下面是如何恢复错删的文件的操作步骤。1、Windows键+R打开运行,输入regedit敲回车,打开注册表。2、注册表编辑器里选择HKEY_LOCAL_MACHINE 。 ...
    安全学院 2015-12-30 10:38 5469
  • 2015年十大测试工具你认识几个?
    如果你真的喜欢安全,了解下面这些工具是你通往大神之路的必备良品,快来看看都有哪些工具并学习一下吧!这份黑客工具列表中的一部分是基于Kali Linux的,其他的工具是通过我们的社区反馈的。下面介绍了这些工具的主 ...
    安全学院 2015-12-30 10:37 2922
  • 教你正确识别真假网站网址!
    如何查看一个网站网址是否安全呢?互联网在我们生活中是必不可少的东西了,各式各样的网站也是种类繁多。各式各样的骗术也是层出不穷,骗子推手也是花招各异。那么我们如何避免上当受骗,保护我们自己的信息安全,财 ...
    安全学院 2015-12-30 10:33 2059
  • 2015年数据库漏洞威胁报告
    互联网就像空气,彻底的融入我们的生活之中。因此我们愈发习惯把越来越多的数据保存在网上以换取更便捷的服务。不过,随之而来的安全事件无不让人触目惊心。安华金和数据库安全攻防实验室(DBSecLabs )回忆2015年整年 ...
    安全学院 2015-12-29 11:05 2077
  • OLEOutlook利用:一封邮件绕过所有企业安全防控
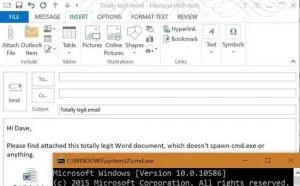
    在本文中,我会向大家展示如何通过Email将一个可执行文件嵌入到公司网络。伪装成一份Word文档,绕过防火墙,目前该问题还没有任何补丁发布!今天早些时候,我写OLE Package还是packager.dll的时候,一个Windows特性 ...
    安全学院 2015-12-29 11:03 1949
  • 使用Python Shells绕过杀毒软件
    一、绕过杀毒软件Why?1、使用绕过反病毒软件的方式要比禁用杀毒软件更加安全;2、展示客户端的反病毒软件是多么脆弱的非常有趣。How?如果你使用二进制,而这个二进制文件被You can bypass AV修改导致它的签名被移除了 ...
    安全学院 2015-12-28 14:54 2257
  • PHP一句话实现单个文件批量上传?
    0×00 前言很多时候当我们通过某个通用型RCE漏洞批量抓取了很多的webshell后,可能想要批量传个后门以备后用。这时,我们不禁会面临一个问题,使用菜刀一个个上传显得太慢,那么如何快速的实现文件的批量上传呢?本 ...
    安全学院 2015-12-28 12:25 2066
  • Redis漏洞攻击植入木马逆向分析
    背景2015年11月10日,我们捕获到黑客大规模利用Redis漏洞,获取机器root权限,并植入木马进行控制,云系统发现大量异地登录来自IP:104.219.234.226。异地登录发现时云盾控制台就会有告警信息,由于该漏洞危害严重, ...
    安全学院 2015-12-25 11:15 2585
  • 格力集团某系统漏洞导致内网漫游
    一个注射引发的内网沦陷小菜没什么技术,只会用用工具Parameter: class_id (GET)Type: stacked queriesTitle: Microsoft SQL Server/Sybasestacked queries (comment)Payload: class_id=1;WAITFOR DELAY '0:0:5'--Ty ...
    安全学院 2015-12-25 10:15 2665
返回顶部