首页 ›网络安全

网络安全

  • 源码推荐(7.14):生成漂浮气泡的按钮,精致唯美图表-JTChartView
    生成漂浮气泡的按钮(作者:nathanw)生成漂浮气泡的按钮测试环境:Xcode 6.2,iOS 6.0以上精致唯美图表-JTChartViewJTChartView是最新的轻量级和完全支持个性化的曲线绘制解决方案。曲线以下的部分被渐变填充。最终展 ...
    安全学院 2015-7-15 15:35 1996
  • 给初学者的 Android 加密工具
    越来越多的黑客盯上了移动应用,每天都会增加,因为移动应用中有黑客感兴趣的东西,如用户数据。硬编码(Hard-coded,注,固定写死,不能修改的)安全秘钥,SD 卡中以明文存放的个人信息,数据库中未加密存储的用户 ...
    安全学院 2015-7-6 18:08 1603
  • iOS APP安全杂谈
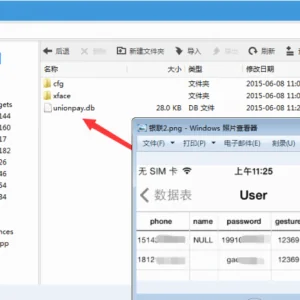
    以前总是在这里看到各位大牛分享其安全渗透经验,而今我也很荣幸的收到了乌云的约稿,兴奋之情难以言表。由于IOS是一种闭源的操作系统,源码恐怕 也只有几个人见过,其安全性究竟如何我们不得而知,突然想起一段话: ...
    安全学院 2015-6-30 14:07 1507
  • 什么是DNS劫持和DNS污染?
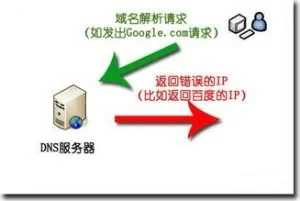
    我们知道,某些网络运营商为了某些目的,对 DNS 进行了某些操作,导致使用 ISP 的正常上网设置无法通过域名取得正确的 IP 地址。常用的手段有: DNS劫持 和 DNS污染 。DNS劫持 和 DNS污染 在天朝是非常常见的现象。 ...
    安全学院 2015-6-17 12:37 2018
  • python模块学习 hashlib
    涉及加密服务: 14. Cryptographic Services 其中 hashlib是涉及安全散列和消息摘要,提供多个不同的加密算法借口,如SHA1、SHA224、SHA256、SHA384、SHA512、MD5等。 import hashlib m = hashlib.md5() #创建hash ...
    安全学院 2015-6-16 10:40 1843
  • 某电商网站流量劫持案例分析与思考
    【前言】 自腾讯与京东建立了战略合作关系之后,笔者网上购物就首选京东了。某天在家里访问京东首页的时候突然吃惊地发现浏览器突然跳到了第三方网站再回到京东,心里第一个反应就是中木马了。 竟然有这样的事,一定 ...
    安全学院 2015-6-14 15:38 1652
  • Windows server 2012 用户hash抓取方法研究(本地+域)
    为避免文章过长,这里就不贴出详细测试过程了。经过我的测试,发现本地用户hash抓取的方法中,以下几种方式是可行的:注册表导出+cainPwdump7.exeQuarksPwDump.exemimikatz.exe这几种方式都可以抓到本地用户hash,其 ...
    安全学院 2015-6-12 14:20 2430
  • 配置文件泄漏引发的服务器沦陷-渗透某越南集团公司
    0x0目标基本信息收集目标:xxxxxx.xxx.vnIP:203.xx.xx.55端口开放:21、80、445、3267、3389目标主页获知的管理员信息:Default123email:[email protected]; [email protected]:043.x3x62xx; 043.x3x84xx用ip尝试远程连 ...
    安全学院 2015-6-12 14:17 1878
  • 当Vcenter遇到域(控制某校园网管电脑之后)
    自从上次改卡被约谈之后学校开始大力整治校园网。今天上学校虚拟机看看结果被提示当前计算机被另一个vcenter管理着,于是来到提示的xxx.252,登陆之结果被告知无权限科普:VMware vCenter Server 平台虚拟化管理解决 ...
    安全学院 2015-6-12 14:13 1781
  • Android之WebRTC介绍
    WebRTC被誉为是web长期开源开发的一个新启元,是近年来web开发的最重要创新。WebRTC允许Web开发者在其web应用中添加视频聊 天或者点对点数据传输,不需要复杂的代码或者昂贵的配置。目前支持Chrome、Firefox和Opera ...
    安全学院 2015-6-12 11:25 3173
  • “万蓝”ROM级手机木马分析报告
    今年五月中旬,有用户向360安全中心反馈手机经 常自动安装新的游戏应用,经过360互联网安全中心分析排查发现用户中的是一个ROM级别的木马。该木马主要通过获取云端指令进行静默安装推广应用,并可 以实现自身升级。木 ...
    安全学院 2015-6-12 10:00 1780
  • Exploit-Database官方GitHub仓库
    这是著名exploit网站Exploit Database官方Git仓库。Exploit Database存储了大量的漏洞利用程序,可以帮助安全研究者和渗透测试工程师更好的进行安全测试工作。 该仓库每天都会更新,保证数据最全最新。 使用方法 roo ...
    安全学院 2015-6-12 09:51 3302
  • 开源HIDS-OSSEC使用实例2:使用联动功能阻断cc攻击
    ossec的联动(active-response)是它的一个重要特性,通过联动可以实现在触发某规则的时候执行某些脚本来达到我们期望的目的。在我的前一篇文章里已经比较详细地讲解了如何使用ossec自定义新建规则来检测cc攻击(htt ...
    安全学院 2015-6-9 09:11 2051
  • Android安全研究经验谈
    Android应用本身的问题主要集中在4大组件上,通常是一些逻辑处理问题导致信息泄露、身份认证绕过等。
    安全学院 2015-6-6 12:51 1627
  • Defcon Quals挑战赛2015 – Twentyfiveseventy关卡WriteUp
    这一关是位于PWNABLE目录下的“Twentyfiveseventy”,通常来说这个目录下的关卡应该是通过一个漏洞利用来获取通关flag。下载这个文件之后,使用IDA-Pro打开,然后分析这个程序是做什么的,以及可能存在的一些BUG。通 ...
    安全学院 2015-6-5 09:33 1711
返回顶部