首页 ›网络安全

网络安全

  • 1.1 http method1.1 wp1.2 前端基础1.2 wp1.3 数据库基础2.1 sql注入基础2.2 sql注入实战2.2 补充 sql注入原理篇2.3 字符型注入2.4 sql注入之双查询注入2.6 sql注入之读取文件2.7 sql注入之bool 注入2.8 sleep注入2. ...
    渗透测试 2019-5-30 01:39 2021
  • 史上最强渗透测试思维导图
    这是我从一个攻击者角度出发制作的一张思维导图包括了渗透测试从前期的信息收集、弱点分析到代码审计、bypass绕过、后渗透攻击等部分。非常详细的纵向总结了各种攻击手法与种类,旨在让企业和个人更全面的了解网络攻 ...
    渗透测试 2019-5-30 01:37 3678
  • Kali Linux Web 渗透测试秘籍 中文版
    在我们开始 Web 应用安全测试之前,我们需要确保我们拥有所有必要的最新工具。这个秘籍涉及到使 Kali 和它的工具保持最新版本的基本步骤。我们从 Kali 已经作为主操作系统安装到计算机上,并带有网络连接来开始。这 ...
    渗透测试 2019-5-30 01:31 2340
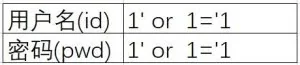
  • Sql注入所谓SQL注入式攻击,就是攻击者把SQL命令插入到Web表单的输入域或页面请求的查询字符串,欺骗服务器执行恶意的SQL命令。 攻击者通过在应用程序预先定义好的SQL语句结尾加上额外的SQL语句元素,欺骗数据库服务 ...
    渗透测试 2019-5-30 00:08 3305
  • 互联网上的新技术一旦出现,黑客就必须立刻学习,并用最短的时间掌握这项技术,这里所说的掌握并不是一般的了解,而是阅读有关的“协议”(rfc)、深入了解此技术的机理,否则一旦停止学习,那么依靠他以前掌握的内容,并不能维持他的“黑客身份”超过一年。黑客的种类和行为以我的理解,“黑客”大体上 ...
    安全学院 2019-5-29 01:20 699
  • 每天五分钟学习Linux系列之 - 系统安全配置
    20年IT从业,二哥的团队使用最多的系统就是Linux,开发,运维的小伙伴们都离不开Linux系统,特别是大数据和人工智能领域更是如此,但由于日常工作忙,小伙伴们没有太多成块的时间系统的学习Linux, 并且现版CentOS7/RHEL7系统跟原来的CentOS6/RHEL6有了比较大的差别,所以我们就萌生了居于新版的CentOS7 ...
    安全运维 2019-5-27 00:49 1694
  • Sql注入衔接作者番茄小姐姐
    什么是sql注入?所谓SQL注入,就是通过把SQL命令插入到 Web表单提交 或 URL 或 页面请求等的查询字符串中,最终达到欺骗服务器执行恶意的SQL命令。注:从这句话看出常见的注入点在a. web表单b. URL链接中c. 登录框(页面请求查询)二、SQL注入原理SQL注入(SQLInjection)是这样一种漏洞:当我们的Web a ...
    网站防护 2019-5-27 00:46 1669
  • 黑客之实践一次《网络域名劫持》
    在挖某厂商的SRC时,我用了农夫安全的farmscan_domain对他进行了子域名挖掘,发现了一个子域名为xxxxxx.x.com访问他发现了然后我意识到了这里有搞头信息收集反解析ip 发现他是腾讯云下的服务器用nmap扫描端口 发现他开放了22 80 888 8888端口然后直接访问ip时 返回了一个json数据{"code":0,"msg ...
    渗透测试 2019-5-27 00:44 2014
  • 一波三折,测试迷妹学校的服务器。
    起因:没事闲的一直跟这个迷妹聊天,聊着聊着就提到她的学校了。于是百度看了看他的学校。第一个就是他们的官网。没什么可说的。那打开看看吧。 这个都可以放出来?还有这种操作? 目测这个监控平台是海康威视的。但是仔细看看url发现。是域名上面的一个端口。这就说明。这个网站的IP地址,是这所学校 ...
    渗透测试 2019-5-26 16:59 1805
  • 分享10大白帽黑客专用的 Linux 操作系统
    概述今天分享十个黑客专用的操作系统,它们被白帽黑客用作渗透测试的工具。这里我把 Kali Linux 列为首位,是因为它在渗透测试中非常流行,它的开发团队 Offensive security 同时也是开发 BackTrack 的团队。下面一起来看下吧~1. Kali LinuxKali Linux 是一个 Debian 衍生发行版,设计用于数字取证和渗 ...
    渗透测试 2019-5-26 01:50 1374
  • 详解sqlserver密码安全策略--强制密码过期
    概述最近一周在整理Oracle、mysql、sqlserver的权限配置方面的内容,刚好碰到一个问题:sqlserver的一个配置强制密码过期导致数据库登录失败。强制密码过期Sqlserver在设置登录账户信息的时候,有个复选框信息会被默认勾上,即强制实施密码策略,默认勾选上的还有强制密码过期。如果勾上了这个强制密码 ...
    安全运维 2019-5-26 01:45 3829
  • 1.肉鸡:所谓“肉鸡”是一种很形象的比喻,比喻那些可以随意被我们控制的电脑,对方可以是WINDOWS系统,也可以是UNIX/LINUX系统,可以是普通的个人电脑,也可以是大型的服务器,我们可以象操作自己的电脑那样来操作 ...
    安全学院 2019-5-25 17:39 1177
  • 如何升级您的网络防御
    研究分享【如何升级您的网络防御】2016年的研究表明, 55% 的小企业都经历过网络攻击。2017年,这一数字攀升至61%。2018年的另一份报告显示,所有被恶意软件攻击的公司中有一半以上是小企业。如何升级您的网络防御 ...
    安全学院 2019-5-24 05:37 854
  • 记一次 linux 被入侵全过程
    0x00 背景周一早上刚到办公室,就听到同事说有一台服务器登陆不上了,我也没放在心上,继续边吃早点,边看币价是不是又跌了。不一会运维的同事也到了,气喘吁吁的说:我们有台服务器被阿里云冻结了,理由:对外恶意发包。我放下酸菜馅的包子,ssh连了一下,被拒绝了,问了下默认的22端口被封了。让运维 ...
    安全学院 2019-5-22 05:13 1570
  • 无需括号和分号的XSS
    几年前,我发现了一种在javascript语句中调用函数而不使用括号(使用onerror和throw)的方法。它的工作原理是将onerror设置为你想调用的函数,然后用throw语句将参数传递给函数:scriptonerror=alert;throw 1337/scriptonerror在每次javascript执行异常时都会被激活,调用指定的处理程序,并且t ...
    网站防护 2019-5-21 04:12 1567
返回顶部