首页 ›网络安全

网络安全

  • Akamai:保护您的域名,迈出第一步
    互联网上的每一个人和每一件事都依赖于域名系统(DNS)的正常运作。近年来,DNS一直是网络攻击的常见对象,2019年当然也不例外。大多数这类攻击的目的远比简单地让一家公司网络崩溃或破坏一个网站更加险恶;已知的攻击包括重定向一家组织的部分或全部域名以获得访问受保护资源的权限、拦截流量甚至获得该域名的TLS证书。组织应定期进行DNS审查和审计。下面的指导说明将让您的审查迈出第一步。
    网站防护 2019-3-14 09:54 1540
  • 前记最近某司网站主页被篡改了,找师傅帮忙看看怎么回事,师傅没有空就交给我了……我自己这方面没有了解很多。事情结束后,又找师傅问了问关于溯源的技巧经验,于是就有了这篇小结。溯源的思路看对方的目的是什么,就是最终目标是做什么。然后根据自己经验 看看达到这个目标 需要进行什么操作 逆推回 ...
    安全学院 2019-3-14 09:53 1471
  • 2018年十大Web黑客技术榜单
    2018年过去了,在这一年中,随着Web功能应用的越加广泛化,针对Web层面的攻击也越加多样化和精细化。最近,由Portswigger公司发起的“2018年十大WEB黑客技术”出炉了!在最初的59个提名技术议题中,由社区投票初选出了15个,之后,又经由James Kettle、Nicolas Grégoire、Soroush Dalili和Filedescriptor组成的评审组讨论之后,投票选出了最终十大最具创新性的WEB黑客技术。
    网站防护 2019-3-13 17:32 1900
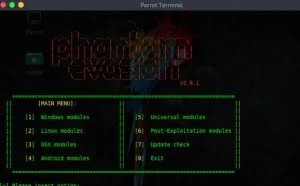
  • Phantom-Evasion:可以生成绕过大多数反病毒软件的后门程序
    描述Phantom-Evasion是一个用python编写的交互式防病毒逃避工具,即使使用最常见的32位msfvenom有效负载(64位有效负载的较低检测率),也能生成(几乎)FUD可执行文件。该工具的目的是通过使用专注于多态代码和防病毒沙箱检测技术的模块,使得防病毒逃避成为测试者的一项简单任务。从版本1.0开始,Pha ...
    安全学院 2019-3-12 16:43 1263
  • 大数据安全防护方法研究与建议
    大数据作为企业转型升级的重要支撑性技术,在数据采集、加工、存储、聚合、交换、应用等诸多环节存在安全防护需求。随着数据驱动创新战略的提出,数据已成为一种重要的生产要素,数据安全程度将对企业转型升级的成败产生重大的影响。企业在使用信息平台进行管理和对外提供服务时,要制定技术和管理措施 ...
    安全学院 2019-3-11 19:41 879
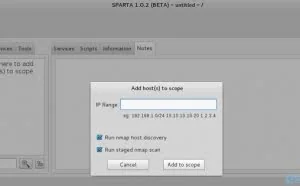
  • 集合渗透工具套件-sparta
    sparta 是一款可以通过帮助渗透测试者分阶段扫描和枚举来简化网络基础设施渗透测试的python GUI应用。通过指向和点击这些工具套件以及简便地显示所有工具扫描结果来允许测试者节省时间。花越少的时间在设置命令和工具上,就可以有更多的时间花在聚焦分析结果上。它的特征:从SPARTA中运行或者 ...
    渗透测试 2019-3-11 19:31 1533
  • md5加密与解密
    Md5密文破解(解密)可以说是网络攻击中的一个必不可少的环节,是黑客工具中的一个重要“辅助工具”。md5解密主要用于网络攻击,在对网站等进行入侵过程,有可能获得管理员或者其他用户的账号和密码值(md5加密后的值)。获得的密码值有两种情况,一种是明文,另外一种就是对明文进行了加密。如果密码 ...
    安全学院 2019-3-11 19:27 1256
  • 微信取证解密嫌疑人微信所有记录
    一、解密实践流程1.对手机进行root授权2.获取手机IMEI(MEID)码3.获取微信的uin号4.将IMEI(MEID)+uin进行MD5,取其前7位(小写)5. 使用对EnMicroMsg.db解密(笔者使用的是sqlcipher这个工具)下面来具体说说每一个步骤和相关的知识基础:1)对手机进行root授权这一步骤是很重要的,针对安卓系统,有很 ...
    安全学院 2019-3-11 19:25 2678
  • 从果粉到黑吃黑:一个论坛挂马的奇异反转
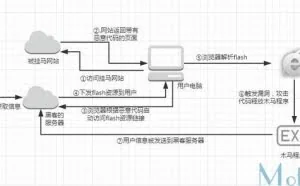
    继上个星期国内知名果粉社区威锋网(上周事件一出,威锋网已修复)遭黑客挂马事件后,360安全卫士再度发现该黑客还在其他网站论坛进行挂马。从3月开始,360互联网安全中心检测到该样本的零星打点记录,此情况从4月11日呈上升趋势,多个论坛内大量帖子被插入Flash漏洞攻击程序。因威锋网是国内最 ...
    安全学院 2019-3-11 18:42 1535
  • 使用Saminside获取系统密码
    在通过SQL注入等方式获取网站的Webshell后,就需要利用系统各种漏洞进行提权,提权成功后通过远程终端登入系统,此时为了长期控制或者进一步渗透网络,就需要获取系统正常用户的密码。获取系统密码哈希值的软件很多,在本小节中主要介绍如何通过saminside来获取系统的hash以及结合彩虹表快速破解操作系 ...
    渗透测试 2019-3-11 12:04 2107
  • 通过流量清理防御DDoS
    在2018年2月,世界上最大的分布式拒绝服务(DDoS)攻击在发起20分钟内得到控制,这主要得益于事先部署的DDoS防护服务。这次攻击是针对GitHub–数百万开发人员使用的主流在线代码管理服务,GitHub遭受1.3Tbps的传入流量攻击,并受到每秒1.269亿的数据包轰炸。在攻击发生的10分钟内,GitHub拉响警报并将其 ...
    拒绝服务 2019-3-11 12:03 1502
  • 域内突破防火墙获取目标机器权限
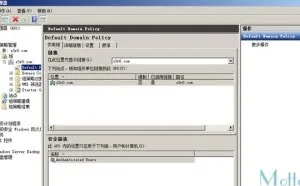
    情景如下在域中获取到了域管理员权限,其中一台机器上面存放绝密资料,但是该机器的防火墙是打开的,所有入站请求都被拦截,也就是说不能进行远程桌面连接、远程过程调用(RPC)等方式执行命令。思路1- 启动脚本在域控制器上配置组策略,用户下次登录时运行我们指定好的脚本服务器管理器-功能-组策略管 ...
    渗透测试 2019-3-11 12:03 1296
  • 物联网安全中的恶意网络攻击概述
    对于许多物联网部署来说,安全性通常被放在最后。通常,系统受到限制后,在简单的物联网传感器上建立现代网络和PC系统所享有的企业级安全性即使不是不可能也是困难的。安全性中最重要的是在传感器,通信系统,路由器和云的各个层面使用它。 以下是不同攻击或恶意网络威胁的术语和定义:放大攻击:放大 ...
    安全学院 2019-3-11 12:01 858
  • 入侵检测简介
    入侵检测(Intrusion Detection)是对入侵行为的检测。它通过收集和分析网络行为、安全日志、审计数据、其它网络上可以获得的信息以及计算机系统中若干关键点的信息,检查网络或系统中是否存在违反安全策略的行为和被攻击的迹象。入侵检测作为一种积极主动地安全防护技术,提供了对内部攻击、外部攻击 ...
    安全学院 2019-3-11 12:01 744
  • DNSlivery:利用DNS协议投递文件和Payload
    DNSlivery项目允许通过DNS协议将文件和Payload投递到目标上。该项目最初的灵感来自于PowerDNS和Joff Thyer发布在Paul每周安全播客#590的技术片段。特性允许打印,执行或保存文件到目标不需要目标上的任何客户端不需要完整的DNS服务器DNSlivery可以轻松地将文件/payload传送到目标机器,且不需要目标上 ...
    安全学院 2019-3-9 11:26 825
返回顶部