首页 ›网络安全

网络安全

  • 3601劫持病毒分析
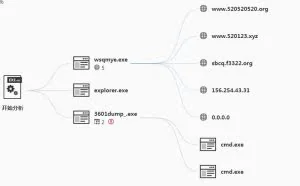
    样本信息病毒名称:3601劫持病毒所属家族:Trojan-DDoS.Win32.Macri.atk病毒行为:连接恶意网址下载代码远程执行、对lpk.dll进行劫持分析目标:分析病毒具体的行为,搞清楚病毒的实现原理,给出合理的方式查杀病毒。大小: 24576 byte修改时间: 2007年1月22日, 16:48:04MD5: b5752252b34a8af470db1830cc ...
    安全学院 2020-10-12 12:41 1292
  • 全国人大常委会法工委发言人臧铁伟在12日举行的记者会上介绍,十三届全国人大常委会第二十二次会议将于10月13日至17日在北京举行。个人信息保护法草案将提请本次会议审议。随着信息化与经济社会持续深入融合,个人信息的收集、使用更为广泛。虽然近年来我国个人信息保护力度不断加大,但在现实生活中, ...
    安全学院 2020-10-12 12:39 896
  • 邪恶的CSRF漏洞原理与利用
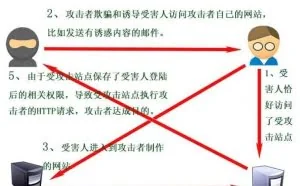
    0x00 什么是CSRFCSRF全称Cross Site Request Forgery,即跨站点请求伪造。我们知道,攻击时常常伴随着各种各样的请求,而攻击的发生也是由各种请求造成的。从前面这个名字里我们可以关注到两个点:一个是“跨站点”,另一个是“伪造”。前者说明了CSRF攻击发生时所伴随的请求的来源,后者说明了该请求 ...
    网站防护 2020-10-9 10:26 2089
  • 国内一位开发者 Mr-xn 在 GitHub 发布了一份渗透测试笔记。里面汇总了一些渗透测试工作中常用到的 POC、脚本、工具、学习资源、操作技巧等内容。GitHub:http://t.cn/A6UMyi00
    安全学院 2020-10-9 10:25 1020
  • 从实战中了解网络安全,手把手教你如何渗透一个网站
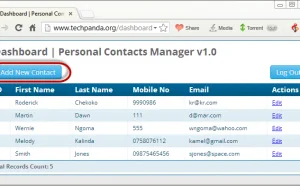
    在这个实际的场景中,我们将劫持位于www.techpanda.org(可能需要外网访问)的web应用程序的用户会话。我们将使用跨站点脚本来获取cookie会话id,然后使用它来模拟一个合法的用户会话。
    安全学院 2020-10-9 10:17 1321
  • OWASP十大网络应用安全漏洞
    OWASP(The Open Web Application Security Project)是一个提供关于网络应用安全的无偏见、实用信息的非盈利组织。OWASP十大网络应用程序安全风险在2017年进行了更新,并向开发人员和安全专业人员提供有关网络应用程序中常见的最关键漏洞的指导。列出的这10类应用风险是危害最大的,可能允许攻击者植 ...
    安全学院 2020-10-8 10:51 1377
  • Hacker实例:自动按YubiKeys
    黑客精神的第一法则是遇到问题自己解决,不管硬件还是软件都要自己动手DIY来解决问题。很多人可能对这个可能有些好奇,实际上这也是一个平常探索的过程。今天我们就通过一个实例来学习该过程——打造一个自动按YubiKeys机。缘起从事技术工作的小伙伴们可能很多人都知道YubiKey,比如下面的这个YubiKey ...
    安全学院 2020-10-7 10:00 1089
  • 黑客如何一步步攻陷你的网站?
    今天来聊一聊服务器安全的问题。这几天一直在着手服务器攻防问题,修复一些漏洞,写代码的人真的要注意安全问题。千万不要相信用户的输入!今天用PHP 代码展示一下危险。# 测试准备 # 为 ...
    安全学院 2020-10-2 13:07 1405
  • 白帽黑客与网络安全工程师教你:使用Metasploit进行FTP服务扫描
    在受害者Win2008 Server虚拟机配置防火墙(关闭防火墙),如下图所示。 命令:Win+R/cmd/firewall.cpl 3.2 在攻击方主机(Kali Linux主机)代开Postgresql数据库,如下图所示。 命令:service postgresql start
    渗透测试 2020-10-1 09:45 1525
  • 当黑客想要获取他人的钱财时,总是像有一个无限大的袋子装满的伎俩可用。有一些伎俩,他们特别喜欢,其中之一就是勒索。根据腾讯安全威胁情报中心收集的数据,2019年度,勒索病毒范围遍布全国,根据被加密数据的潜在价值进行定价。(通常在5000-100000元人民币) 需要注意的一
    安全学院 2020-9-29 09:46 1002
  • 黑客破解wifi密码-超详细过程
    前期准备VMware Workstation虚拟机在虚拟机安装好kail linunx系统无线网卡(芯片为3070或者1887L都支持Linux)一.打开终端,用airmon-ng命令查看如果出现无法访问…没有那个文件或目录解决办 ...
    渗透测试 2020-9-29 09:45 4164
  • 通杀Bypass安全狗
    前言 主流浏览器安装谷歌助手插件。 分享谷歌找通杀技巧。 Bypass最简单的技巧。原理今天要说的通杀漏洞主要是SQL注入,其次是遇到WAF以后,如何Bypass。 SQL注入的原理必须要熟记于心: 用户能够控制输入数据 。 能够将用户输入的数据拼接进去执行。流程首先搭建一个完整的靶场安全狗+存在SQL的cmsPlaylo ...
    安全学院 2020-9-28 08:30 1072
  • 用Python演示ARP攻击的过程及应对办法
    我们经常在电影中看到黑客能够轻松获取到别人的账号密码信息,那么现实中真的这么容易吗?今天我来带大家了解一下黑客是如何获取到别人的账号和密码信息的。在网路中获取别人的账号密码其实不难,最简单的就是数据监听或钓鱼,那么如何进行网络数据监听呢?arp欺骗可以实现,他能进行dns欺骗和网络钓鱼 ...
    安全学院 2020-9-27 10:08 1341
  • 极客教学:如何使用树莓派击落&劫持无人机
    本教程的目的是帮助大家理解如何研究未受保护的无线通信的安全风险所在,同时我们希望大家不要对技术进行滥用。我们这里采用的例子是一个流行的无人机模型:Parrot AR.Drone 2.0。四轴无人机能够以独特视角记录下高质量的视频,但是联邦航空管理局(FAA)称,这些无人驾驶系统在安全和隐私方面的可靠性 ...
    安全学院 2020-9-27 10:08 1057
  • 一项一项教你测等保2.0——Windows入侵防范
    随着社会的进步和科技的发展,新技术、新业务下的产品与服务不断创新与升级,云服务、大数据、物联网、移动互联及工业控制等新技术广泛应用,使用多年的等保1.0相关系列标准在适用性、时效性、易用性、可操作性上已经无法满足新时代的要求,并且以“勒索病毒”为代表的新型攻击席卷全球,使传 ...
    安全学院 2020-9-25 09:48 1843
返回顶部