首页 ›网络安全

网络安全

  • 只要网站是暴露在公网的,那么很大概率上会被人盯上,尝试爆破这种简单且有效的方式: 通过各种方式获得了网站的用户名之后,通过编写程序来遍历所有可能的密码,直至找到正确的密码为止
    安全学院 2020-8-12 18:57 2880
  • 分布式拒绝服务攻击可以使很多的计算机在同一时间遭受到攻击,使攻击的目标无法正常使用,分布式拒绝服务攻击已经出现了很多次,导致很多的大型网站都出现了无法进行操作的情况,这样不仅仅会影响用户的正常使用,同 ...
    拒绝服务 2020-8-11 05:02 3342
  • 常用的攻击手段SQL注入
    一、概述1. 攻击原理SQL注入是较常见的网络攻击方式之一,主要针对WEB应用,利用程序员编写代码的疏忽,对于连接数据库的应用,通过重组SQL语句,使服务器执行恶意SQL代码,从而获取到非授权的权限和资料。京东 16年 ...
    网站防护 2020-8-11 04:55 2532
  • web渗透测试——其他攻击技巧整理
    我们来说一下常见web框架、web服务器以及提供大数据服务的攻击技巧,老生常谈,大家学习到了这些攻击技巧,不要做违法的事,我们的初衷是提高大家的网络安全意识,以免受到不法分子威胁,千万不要触犯法律底线,好了我们言归正传。Web 框架Struts2Struts2是一 ...
    安全学院 2020-8-10 01:33 1789
  • 工控渗透框架ISF介绍:信息收集篇
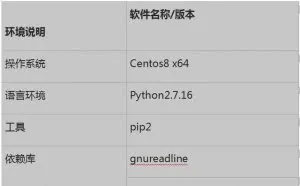
    框架介绍声明:ISF该框架是北京xx科技基于开源框架自研的一套工控渗透框架,仅用于工控安全教学,公司实验箱产品的安全研究,使用该框架进行非法操作产生的一切后果公司一概不负责。框架主要使用Python语言开发,通过集成ShadowBroker释放的NSA工具Fuzzbunch攻击框架,开发一款适合工控漏洞利用的框架 ...
    渗透测试 2020-8-10 01:30 1446
  • 偶遇一个挖矿病毒
    本病毒使用了去符号表、敏感信息混淆、int 0x80执行系调函数、sh -c 执行bash脚本获取相关信息等技术来做免杀处理。 但是不足的点也很明显: top命令可以直接查看病毒进程占用cpu比率。 crontab -l可以发现病毒的定时任务。 没有去掉特征字符,核心代码修改自github某著名挖矿源码。 注:由于网络安全法的规定,本文未将病毒链接放出。
    安全学院 2020-8-10 01:30 1571
  • 现代黑客使用的10种常用技术
    随着大量网络犯罪活动的发生,政府开始投入大量资金来加强网络安全。即使是像Facebook、Twitter、PayPal这样的大玩家也不能幸免。黑客们正试图通过日复一日的攻击来降低他们的安全感。了解黑客的动机、能力和工具可以让我们对他们的计划有一个大致的了解。但这些现代黑客到底是如何实施攻击的呢?我们 ...
    安全学院 2020-8-6 16:01 2054
  • 分享一个有趣且牛逼的漏洞
    和往常一样,我今天早早到了公司, 也就提前了两个小时吧(现在你们知道我为什么有时间写文章了吧)想着既然离上班还早,于是我逛起了推特,看看今天是哪位幸运的大佬被我膜拜,不一会,我就发现很多人都转了一条推特,这条推特是关 ...
    漏洞挖掘 2020-8-5 01:13 4643
  • 一、用户帐号和环境  检查项:  1. 清除了operator、lp、shutdown、halt、games、gopher 帐号 删除的用户组有: lp、uucp、games、dip 其它系统伪帐号均处于锁定SHELL登录的状态  2. 验证是否有账号存在空口令的情况: awk -F: '($2 == "") { print $1 }' /etc/shadow   ...
    安全运维 2020-8-3 00:11 3616
  • 针对某款摄像头设备的固件重打包及root shell获取过程
    最近在研究一款 IPC 摄像头的固件,想要固件模拟进行动态调试然后发现由于固件给的 lib 库出了一些问题,导致无法模拟。手里正好有实体设备,于是想到使用拆设备找串口的方式来进行调试,找到串口调试发现需要登录密码,且弱口令无法进入系统,于是又想到了使用 ...
    安全学院 2020-8-2 03:46 2770
  • 2020年最新Web安全:安全攻防案例、客户端攻击、服务器端攻击
    Web 安全是互联网中不可或缺的一个领域,这个领域中诞生了大量的黑帽子与白帽子,他们都是安全领域的王者,在平时里,他们利用各种巧妙的技术互相博弈,时不时就会掀起一场 Web 安全浪潮,真可谓神仙打架,各显神通。本文从一个吃瓜群众的角度,聊一聊 Web 安全的一些有趣故事。安全世界观安全攻防案例 ...
    网站防护 2020-7-31 17:53 3728
  • 权限维持 | SSH软链接后门
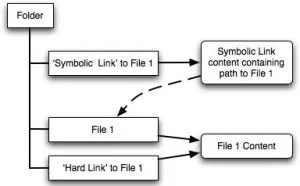
    01 后门命令经典后门:对sshd建立软链接,即可使用任意密码登录。1、创建后门ln -sf /usr/sbin/sshd /路径名/su; /路径名/su -oPort=端口号2、任意密码登ssh 用户名@x.x.x.x -p 端口号02 原理在sshd服务配置启用PAM认证的前提下,PAM配置文件中控制标志为sufficient时,只要pam_rootok模块检测uid为0( ...
    安全学院 2020-7-31 17:41 2754
  • 权限绕过基础挖掘方法
    越权漏洞是指应用在检查授权时存在纰漏,使得攻击者在获得或者未获得低权限用户帐户后,可以利用一些方式绕过权限检查,访问或者操作到原本无权访问的高权限功能。常见的越权漏洞有平行越权漏洞、垂直越权漏洞、权限框架缺陷等。
    漏洞挖掘 2020-7-31 17:08 4794
  • Metasploit和Cobaltstrike内网域渗透分析(实战总结)
    陆陆续续将vulnstack上面ATT&CK实战系列红队靶场都完成了一遍,收获良多,以前内网渗透方面域渗透的概念较为模糊,经过实战靶场训练,有了初步的认识。掌握了常见的攻击手段、思路、方法以及工具的熟练使用,在此做个总结与大家分享。一、测试环境搭建靶场常见的网络拓扑环境如下:eb服务器安装有双 ...
    安全学院 2020-7-30 01:05 3177
  • SQL盲注(Medium)
    Medium与low的方法类似,关键是有没有注入的,找到注入点和使用哪种注入方法!设置安全级别为:Medium获取页面源代码收集信息:post请求:BurpSuite抓包获取请求信息:可以修改请求内容来确定是否存在注入点,并选择注入方法,这里不使用BP,使用hackbar来实验:id值为数字类型!确认是否存在注入点: ...
    网站防护 2020-7-30 01:03 3589
返回顶部