首页 ›网络安全

网络安全

  • 黑客全家桶:hackingtool
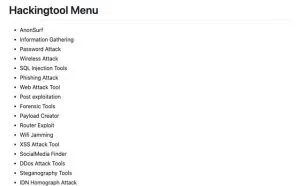
    New ALL IN ONE 黑客全家桶:hackingtool 收录 Hackers 所需的大部分工具,包括 SQL 注入、钓鱼攻击、Hash 破解、XSS、DDos 攻击等等分类工具。
    渗透测试 2020-7-16 12:31 4594
  • 应用层服务漏洞:服务代码存在漏洞,遇异常提交数据时程序崩溃应用处理大量并发请求能力有限,被拒绝的是应用或OS缓冲区溢出漏洞:向目标函数随机提交数据,特定情况下数据覆盖临近寄存器或内存影响:远程代码执行,DoS利用模糊测试方法发现缓冲区溢出漏洞slowhttpest(源自google)低宽带应用慢速DoS ...
    拒绝服务 2020-7-15 23:22 6211
  • 记一次实战给朋友站点测试
    本篇文章为给朋友网站测试的过程,主要记录测试中的思路。期间用了差不多两个周末,期间断断续续,整篇没啥奇淫技巧,大佬略过。 PS:截至投稿前,已将漏洞详细报告提交朋友,并验证已经修复。二、信息收集通过朋友给的域名进行子域名爆破,得到如下: ...
    渗透测试 2020-7-14 13:23 4416
  • 前车之鉴——揭秘盗取比特币的黑客技术
    黑客盗取比特币的活动屡见报道,这不光使得个人和机构资产出现巨额损失,而且其中的交易所被盗事件还会对市场行情产生影响,引发价格波动。在这样的形势下,资产安全防护已成为个人和机构考虑的首要问题。 因此,对于普通用户而言,了解一些黑客基础技术或许是有一定意义的。本文对网站渗透、木马、宏病毒和DDoS攻击进行了相关的浅显的介绍,为了更形象地说明问题,编写了较为简单的程序并利用一些工具对自有网站和主机进行了攻击实践。
    安全学院 2020-7-11 12:37 4357
  • 实战渗透违法钓鱼网站实记
    同IP渗透偶然打开一个咸鱼钓鱼网站,发现是TP3.2.3开发的,本想直接利用tp3可以直接查看runtime日志来获取他的后台账号密码的,发现并没有开启debug模式,所以无法查看到日志信息。对这个站进行信息收集,进行同ip的反查,发现7个地址每个域名又是不同的源码发开的,发现一个thinkphp5.0.23的网站,可 ...
    渗透测试 2020-7-10 00:22 5668
  • 暗黑系统安装盘高达14G!kali linux在它面前顿然失色
    工欲善其事,必先利其器。对计算机安全和网络安全感兴趣的网友来说,拥有一套自己熟悉、称手好用的安全工具很重要,不少人在攻防实践过程中收藏整理了很多工具,这些工具有的历久弥坚,有的则需要不断更新甚至是更换。一些人倾向于选择kali linux,利用它集成的众多安全软件,但对于有一定实战战经验的 ...
    安全学院 2020-7-10 00:18 4295
  • 真正的黑客是什么样的?暗号Kali Linux,确认眼神就是ta
    在我们平常人的印象里,黑客非常神秘,加上电影电视中的艺术化渲染,使得黑客在我们脑海中的形象更加扑朔迷离。可以这么说,黑客就像是网络世界中的特工,神秘却又普通。1,艺术化的黑客充满神秘色彩的黑客形象,自然少不了被搬上银幕,不断有以黑客为题材的电影创下票房记录,比如华纳兄弟拍摄的《黑 ...
    安全学院 2020-7-9 14:43 4325
  • 不久前,在偶然间我发现了一个拥有数百万用户的网站上的漏洞。 是的,你没听错:偶然发现。 问题在于,我不是黑客。我从来没有尝试过破解任何东西。 那日,我像往常一样浏览该网站,然后就发现这个网站潜在的漏洞。然后我很害怕,非常害怕。 我通过仅有的电脑知识判断:
    安全学院 2020-7-9 14:42 4501
  • 记一次授权的渗透测试
     信息收集  拿到手的目标是一个 ip 加端口的站点,  复制链接到浏览器打开,可以看到重定向至一个登录页,在观察登录入口时,发现验证码可复用,之后使用 burp 重发几次请求,得知同一账号,密码可无限错误,这里由于登录认证的缺陷,导致可进行账号密码爆破,运气好的话可以进入后台;但是,爆破 ...
    渗透测试 2020-7-6 15:08 5012
  • 1. 开发安全的程序大部分的溢出攻击是由于不良的编程习惯造成。现在常用的C和C++语言因为宽松的程序语法限制而被广泛使用,它们在营造了一个灵活高效的编程环境的同时,也在代码中潜伏了很大的风险隐患。为避免溢出漏洞的出现,在编写程序的同时就需要将安全因素考虑在内,软件开发过程中可利用多种防 ...
    软件安全 2020-7-6 15:08 6738
  • JSshell是一个JavaScript反向Shell工具,该工具可以帮助广大研究人员远程利用XSS漏洞或扫描并发现XSS盲注漏洞。当前版本的JSshell支持在Unix和Windows操作系统上运行,并且同时支持Python2和Python3。跟JShell(一款由s0med3v开发的通过XSS漏洞获取JavaScript反向Shell的工具)相比,这是一个非常大的 ...
    网站防护 2020-7-6 15:07 4869
  • 渗透测试的新武器——Spyse网空搜索引擎
    Spyse是一个网络安全搜索引擎,由于其独特的数据收集设计,吸引了许多测试者的注意。大多数服务都提供扫描工具,而Spyse通过将这些工具整合到搜索引擎中,把自己放在了一个不同的层次上。此外,该搜索引擎从一个庞大的数据库中提取结果,这些数据库中有海量的互联网技术数据可供用户随时获取。这意味着 ...
    安全学院 2020-7-5 00:42 5408
  • PC微信逆向:分析群拉人功能
    分析群拉人功能的思路首先思考一下群拉人功能背后的编程逻辑,第一步需要将一组联系人放到一个数组里,然后拿到这一批人的微信ID,接着对这一批人发送一个群邀请。那么我们就可以从联系人的微信ID入手,只要找到了那组微信ID,那么就能下内存访问断点,进而找到群拉人的call定位群拉人call定位联系人的 ...
    软件安全 2020-7-2 19:24 7377
  • 加解密算法分析
    日常开发中,无论你是使用什么语言,都应该遇到过使用加解密的使用场景,比如接口数据需要加密传给前端保证数据传输的安全;HTTPS使用证书的方式首先进行非对称加密,将客户端的私匙传递给服务端,然后双方后面的通信都使用该私匙进行对称加密传输;使用MD5进行文件一致性校验,等等很多的场景都使用到 ...
    安全学院 2020-7-1 00:48 4667
  • 思科网络设备居然会用这种低级的加密算法,真是可笑
    这篇文章主要介绍CISCO IOS设备保存密码的算法,以及这些算法的安全性评估,顺便取笑一下CISCO公司的,并希望国内硬件厂商以此为鉴,不要犯这种幼稚的错误:)思科IOS设备的Password Types1)Type 0使用Type 0时密码在配置文件中以明文保存:R1(config)#enable password 0 P@ssw0rd R1(config)#do sh ...
    安全学院 2020-7-1 00:47 5535
返回顶部