首页 ›网络安全

网络安全

  • 批量漏洞扫描器——Medusa
    我们在挖漏洞没有思路的时候,或者面对多如牛毛的公益src不想一个个挖的时候,我们可以用medusaMedusa是一个漏洞扫描、漏洞利用、子域名探测、C段扫描、资产发现、敏感信息检测等功能一体化平台。目前收录漏洞200+# 安装工具(ubuntuapt-get install nmap# 下载文件git clone https://github.com/Ascotb ...
    渗透测试 2020-7-1 00:44 6415
  • 一文读懂信息安全中的恶意代码、病毒、木马、蠕虫......病毒:破坏计算机功能或数据,以破坏为主,传染其他程序的方式是通过修改其他程序来把自身或其变种复制进去完成的,典型的熊猫烧香蠕虫:通过网络的通信功能将自身从一个结点发送到另一个结点并启动运行的程序,典型的应用于耗尽对方的计算机资源 ...
    安全学院 2020-6-30 00:17 5093
  • XSS跨站脚本攻击原理及代码攻防演示
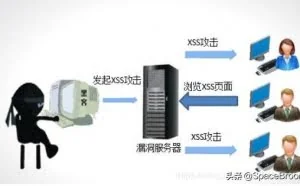
    什么是XSS1.XSS原理跨网站脚本(Cross-site scripting,XSS) 又称为跨站脚本攻击,是一种经常出现在Web应用程序的安全漏洞攻击,也是代码注入的一种。XSS是由于Web应用程序对用户的输入过滤不足而产生的,攻击者利 ...
    网站防护 2020-6-29 13:15 5700
  • Redis漏洞的功守道:搭建实验环境、攻击类型及入侵检测和防范
    Redis漏洞的功守道 Redis在大公司被大量应用,通过笔者的研究发现,目前在互联网上已经出现Redis未经授权病毒似自动攻击,攻击成功后会对内网进行扫描、控制、感染以及用来进行挖矿、勒索等恶意行为,早期网上曾经分析过一篇文章"通过redis感染linux版本勒索病毒的服务器"(http://www.soh ...
    安全学院 2020-6-29 00:51 4911
  • 解密无文件攻击的各种姿势及最新检测方法
    " 无文件攻击 " 不代表真的没有文件,只是一种攻击策略,其出发点就是避免将恶意文件放在磁盘上,以逃避安全检测。所说的无文件,也未必是攻击全程无文件,而是其中的一部分采用了无文件攻击。无文件攻击是一种趋势," 离地 / 隐形 / 无文件 " 是一个目前很热门的方向。故本文 ...
    安全学院 2020-6-28 01:14 4754
  • 实操web漏洞验证——SQL注入漏洞
    首先不了解SQL注入漏洞的读者,请查看我的文章《十大常见web漏洞——SQL注入漏洞》,有兴趣的可以关注我的头条号@科技兴,大家一起探讨科技尤其是网络安全方面的知识。今天我们来讲一下实战操作验证SQL注入漏洞的方法,以下的操作实例都是通过漏洞扫描系统,扫描出存在相应漏洞的站点URL,由于系统存在 ...
    网站防护 2020-6-25 02:18 5019
  • 关于Powershell免杀的探索
    文章涉及的技术并不深,只是本人在学习powerhshell免杀过程中的记录,文章的内容将涉及到powershell无文件落地上线cs、目标不出网解决办法、bypass最新360 火绒技巧以及对powershell脚本和命令混淆过程及其调用方式的绕过。不会再复述powershell的基础知识,过程中需要理解的部分,我会尽可能言简意赅 ...
    安全学院 2020-6-25 02:17 5385
  • kali平台上利用msfvenom进行简单的宏病毒制作,不要乱下word
    宏病毒是一种寄存在文档或模板的宏中的计算机病毒。一旦打开这样的文档,其中的宏就会被执行,于是宏病毒就会被激活,转移到计算机上,并驻留在Normal模板上。从此以后,所有自动保存的文档都会"感染"上这种宏病 ...
    渗透测试 2020-6-24 00:56 3163
  • Kali安全工具大阅兵之dnsmap,蛮力破解的方式获取目标的域名信息
    通过DNS蛮力扫描黑客可以获得目标相对完整的子域名清单,利用这些子域名黑客可以:1)了解目标的业务系统架构及清单。2)找到隐藏的域名,隐藏的域名可能是还在处于开发阶段的系统,比较容易被突破。3)了解目标的网络出口及办公地点,后续通过网络扫描方式寻找突破口。4)对目标网段进行DNS反解并找到 ...
    渗透测试 2020-6-22 14:36 4713
  • Kali工具大阅兵之ptunnel-ng,看黑客如何通过ping流量控制服务器
    ptunnel-ng工具是一款的ICMP tunnel工具,它基于经典的ptunnel工具开发,在原来ptunnel的基础上修复了一些bug并添加了一些特性。ptunnel及ptunnel-ng在Kali系统上均可通过apt源进行安装,ptunnel-ng项目网址为https://github.com/lnslbrty/ptunnel-ng。什么是ICMP tunnel?ICMP tunnel是把其它流量封装 ...
    渗透测试 2020-6-21 13:37 6734
  • 揭秘网络黑吃黑产业之"后门箱子"
    在一些渗透测试中,往往会用到各种大马,小马,一句话,菜刀等等……但是你们有想过这些工具会存在后门吗?何为webshellwebshell的获取一般要跟大马小马这些挂上一个√(就算是命令执行也需要shell)。webshell简单理解就是网站的一个管理程序,可以上传下载等等一系列操作,而大小马则是这个管理程序的 ...
    安全学院 2020-6-19 15:22 4463
  • 用法:git clone https://github.com/thelinuxchoice/evilpdf cd evilpdf python -m pip install pypdf2 python evilpdf.py项目地址https://github.com/thelinuxchoice/evilpdf
    渗透测试 2020-6-18 13:27 2130
  • 对学校网站的一次渗透测试
    前几天学校让我们对其内网做渗透测试,下面我把渗透测试过程分享给大家找到上传点上传木马 ,然后用蚁剑连接,不多赘述先查看内网网段,可以看到有很多网段之后设置socks代理,然后就可以探测内网了,ew也可以不过麻烦了点然后在windows本机上用Proxifier记得使用socks-4a扩展(不要用ping 或arp 来检测 s ...
    渗透测试 2020-6-17 13:53 2753
  • 最近,有一名网民因为使用“翻墙”软件接入境外网络被公安机关查处,并引发了广大网民的热议。01那么“翻墙”上网究竟违不违法?所谓的“翻墙”,是指绕过相应的IP封锁、内容过滤、域名劫持、流量限制等,实现对网络内容的访问。在我国网民所称的“翻墙”,一般是指绕开我国的法律管制,浏览境外服务器 ...
    安全学院 2020-6-13 01:51 1675
  • 精彩!Windows再现任意文件提权漏 CVE-2020-0667漏洞情报
    在这篇文章中,我将讨论我在Windows服务跟踪中发现的一个任意文件移动漏洞。从我的测试来看,它影响了从Vista到10的所有Windows版本,但它可能更老,因为这个功能在XP中已经有了。简介Service Tracing是一个古老的功能,最早可以追溯到Windows XP,而在更古老的操作系统中可能也存在类似功能。它旨在提 ...
    漏洞挖掘 2020-6-11 16:22 3904
返回顶部