首页 ›网络安全

网络安全

  • 渗透测试之信息搜集
    昨天安仔跟大家分享了安界网的关于前渗透测试阶段的信息搜集的内容;今天来继续分享关于信息搜集第二节的内容。众所周知,搞渗透最重要的一步就是对目标站点做信息搜集了。正所谓“知己知彼,百战百胜”,信息搜集是渗透测试的重要一步, 因此我们也要通过更多的方法和手段去了解我们要渗透的这个站点 ...
    渗透测试 2020-4-30 12:15 1176
  • 目录1. Openssh 安全配置1.1. 禁止root用户登录1.2. 限制SSH验证重试次数1.3. 禁止证书登陆1.4. 使用证书替代密码认证1.5. 图形窗口客户端记忆密码的问题1.6. 关闭 GSSAPI1.7. 禁止SSH端口映射1.8. IP地址限制2. Shell 安全2.1. .history 文件2.2. sudo 安全问题2.3. 临时文件安全2.4. 执行权限3. 防火 ...
    安全运维 2020-4-27 11:21 2426
  • 第二轮学习笔记:CSRF跨站请求伪造漏洞
    xss直接盗取了用户的权限,利用获取的cookie登录后台,在进行进一步操作。csrf是借助用户的权限完成攻击,伪造一个攻击的链接,让用户在登录状态下点击此链接,从而达到攻击的目的。一、漏洞可能存在的 ...
    渗透测试 2020-4-27 11:18 1279
  • 针对校园某服务器的一次渗透测试
    0x00 前期交互及信息收集由于是对内网直接进行大扫描,所以直接判断这不仅是一个 Web 服务器(多个),同时还运行着 FTP、数据库。在此,再次使用 nmap 扫描一次,结果如下:$ sudo nmap -T4 -n -sS -sV -O聽192.168.3.72Nmap scan report聽for聽192.168.3.72Host is up (0.00076s latency).Not shown: ...
    渗透测试 2020-4-26 13:08 2769
  • 云数据中心安全解决方案
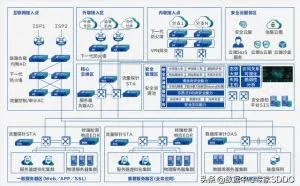
    方案背景云数据中心强大的计算能力和集中的高价值资源令其成为了黑客攻击的首要目标。在实践当中,勒索病毒、挖矿病毒、僵尸网络、账户盗用等问题是较为普遍的黑客攻击事件。例如苹果的 iCloud、亚马逊的 AWS、谷歌的Gmail、Facebook 都先后遭受了数据泄漏攻击事件;WannaCry、GlobeImposter 等勒索病 ...
    安全运维 2020-4-25 12:21 3500
  • 推荐!30款优秀的黑客工具盘点~
    黑客技术一度被认为是一个神秘的特有领域,随着技术的进步和领域环境的进步,它已经成为一种非常普遍的现象。一款好的工具,会让工作事半功倍。黑客工具就成为黑客手里的神兵利器。今天给大家推荐一些优秀的黑客工 ...
    安全学院 2020-4-22 12:39 3037
  • 31.工具1:网站猎手2:大马一个关键字:切勿关闭Cookies功能,否则您将不能登录插入diy.asp32.关键字:Team5 Studio All rights reserved默认数据库:data/team.mdb33.工具: 挖掘机 辅臣数据库读取器关键字: 企业简介 产品展示产品列表后缀添加: /database/myszw.mdb后台地址: admin/Login.asp34.关键子 XXX ...
    渗透测试 2020-4-20 18:07 2141
  • 关于渗透中网络情报收集那些事儿(上)
    背景:对于一次完整的渗透测试,摸清楚网站的结构,是首要条件。信息收集的全面性对于后期的渗透工作必为重要,甚至关联到能不能挖掘到漏洞。信息收集的方法分为了两种:主动和被动主动信息收集:通过直接访问、扫描网站,这种流量是流经网站的被动信息收集:利用第 ...
    渗透测试 2020-4-15 13:09 1562
  • 黑客对用户的攻击无孔不入,随着云计算、物联网和边缘计算的普及,问题越来越棘手,不少组织都把防护中心放在沙盒、加密上,却忽视了身份认证的重要性。曾有客户在互联网上将过期数据库保持开放状态,并且未开启身份 ...
    安全学院 2020-4-13 13:40 1080
  • 硬!技术总监删库跑路?论系统安全策略
    “删库跑路”,是一句程序员之间的玩笑话,但这两天看新闻,开玩笑的事情也真真切切的发生了。程序员之家文章: 博主,在文章的最后说的很对,安全问题必须重视起来。“无安全不运行”。对于暴露在外网的管理系统,安全性无疑是重中之重,系统将所有的登录动作都记录日志,且对登录错误次数过多的IP ...
    安全运维 2020-4-12 12:13 2008
  • 挖洞经验,记一次黑客对登录注册表单渗透!
    大家在甲方授权的渗透测试中,经常会遇到各种表单:登录、注册、密码修改、密码找回等表单,本技术稿着重介绍关于各种表单的渗透经验,抛砖引玉,欢迎大家交流互动。方便大家查看,制作如下思维导图,以下只详细介绍其中一些重要常用的漏洞。一、登录处是否可绕过—>(抓包decode+爆破)【高危】 pas ...
    漏洞挖掘 2020-4-11 11:28 3378
  • 照弹不误:出站端口受限环境下反弹Shell的思考
    是否允许出站”这件事我一直以为无需过多思考,无非限制出站协议,或者限制出站端口对于限制端口的目标十有八九也会保留 80、443,向这两个端口反弹基本能拿到 shell直到遇到这个目标,引发我对出站端口受限的环境 ...
    渗透测试 2020-4-11 11:28 1634
  • 手把手教你SQL注入
    本文主要讲SQL注入基础教程的,关注我并私信,我把这份教程发给你。什么是SQL注入?SQL注入指的数据库将用户输入的数据当作SQL语句执行,从而对数据库进行任意的操作达到攻击的目的。这里的“用户”一般是指发现网站漏洞并构造合法的SQL语句对网站进行攻击的人。怎么导致SQL注入?SQL注入有两个关键的 ...
    网站防护 2020-4-11 11:26 1244
  • 1.SQL注入原理:1).SQL命令可查询、插入、更新、删除等,命令的串接。而以分号字元为不同命 令的区别。(原本的作用是用于SubQuery或作为查询、插入、更新、删除……等 的条件式)2).SQL命令对于传入的字符串参数是用单引号字元所包起来。(但连续2个单引 号字元,在SQL资料库中,则视为字串中的一个单 ...
    网站防护 2020-4-11 11:21 1238
  • 大黑客教你如何手工渗透测试Web应用程序!!
    我们将演示如何手工渗透测试web应用程序而不使用自动化工具。世界上大多数公司都非常关注对web应用程序的手工测试,而不是运行web应用程序扫描器——因为它会限制你的知识和技能,影响在测试中寻找漏洞的视野。我将使用下面的程序: NOWASP Mutiliadae BURP ProxyNOWASP MutiliadaeNOWASP Mutiliadae是 ...
    渗透测试 2020-4-10 12:03 1652
返回顶部