首页 ›网络安全

网络安全

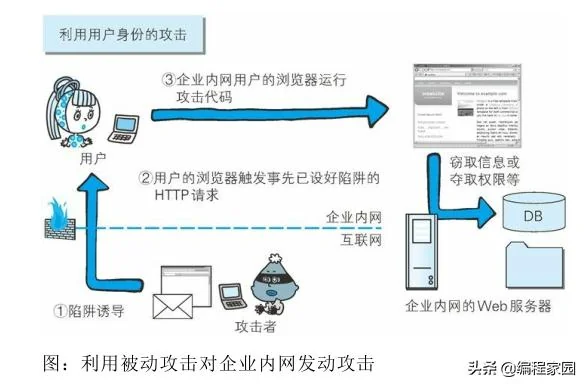
  • 一文搞懂Web的攻击技术
    从输入一个网址到浏览器显示页面经历的全过程TCP连接的三次握手和四次挥手一文搞懂DNS域名解析的详细流程高并发与负载均衡:Nginx的反向代理和负载均衡一文搞懂TCP/IP协议及Web基础知识一文掌握 HTTP协议报文 包含的 ...
    网站防护 2020-4-1 17:38 1153
  • WordPress 5.1 CSRF to RCE 漏洞详解
    WordPress是使用PHP语言开发的博客平台,用户可以在支持PHP和MySQL数据库的服务器上架设属于自己的网站。也可以把 WordPress当作一个内容管理系统(CMS)来使用。前些日子,RIPS放了一个WordPress5.1的CSRF漏洞通过本文将对此次CSRF漏洞进行详细分析,RCE相关的分析见后续分析文章预备知识在wordpress ...
    漏洞挖掘 2020-4-1 17:04 2918
  • CVE-2010-3333漏洞复现-制作弹出计算器的poc
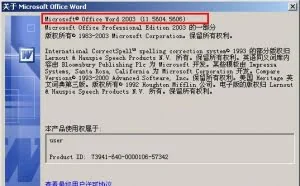
    最近看CVE-2010-3333漏洞,便亲自动手做一个弹出计算器的POC。一、实验环境操作系统:Windows XP SP3简体中文版漏洞软件:Office Word 2003 11.5604.5606或者11.8169.8172调试工具:IDA Pro 6.8WinDbg 6.12.0002.633 X86Immunity Debugger v1.85首 ...
    安全学院 2020-4-1 16:59 2108
  • 隐私安全,黑客利用Mimikatz提取Windows用户凭证
    一、前言一.mimikatz简介 是法国人Gentil Kiwi编写的一款windows平台下的神器,它具备很多功能,其中最亮的功能是直接从 lsass.exe 进程里获取windows处于active状态账号的明文密码。mimikatz的功能不仅如此,它还可以提升进程权限,注入进程,读取进程内存等等,mimikatz包含了很多本地模块,更像是一 ...
    安全运维 2020-3-31 13:02 2234
  • 什么是黑客工具?黑客工具是计算机程序和脚本,可帮助您发现和利用计算机系统,Web应用程序,服务器和网络中的弱点。 市场上有各种这样的工具。 其中一些是开源的,而另一些是商业解决方案。在此列表中,我们重点介绍了对Web应用程序,服务器和网络进行道德黑客攻击的前20种工具1)NetsparkerNetsparke ...
    安全学院 2020-3-31 12:51 2018
  • 如何寻找PoC-Exp,打造自己的网络安全军火库?
    有同学询问陈老师:作为一名白帽子黑客,我们应该去哪里找这些PoC/Exp资源,用于渗透测试工作,打造自己的网络安全军火库。 对于白帽子黑客而言,PoC/Exp 资源就好比我们的弹药,通过各种各样的渠道能获取更多的 PoC/Exp,就意味着我们的军火库能够配备得更豪华,在攻防世界里这便代表着更大胜率。 这 ...
    安全学院 2020-3-31 12:50 1992
  • 黑客内网渗透最简单的攻击,MAC泛洪水攻击,威力巨大!
    摘要: 最简单入门的攻击1. 什么是mac地址泛洪攻击?交换机中存在着一张记录着MAC地址的表,为了完成数据的快速转发,该表具有自动学习机制;泛洪攻击即是攻击者利用这种学习机制不断发送不同的MAC地址给交换机,充满整个MAC表,此时交换机只能进行数据广播,攻击者凭此获得信息。1.配置实验环境:两个 ...
    渗透测试 2020-3-30 14:08 1675
  • SSRF利用漏洞可以发起网络请求来攻击内网服务,附批量检测脚本!
    1|00X01 概述SSRF(Server-Side Request Forgery, 服务端请求伪造)利用漏洞可以发起网络请求来攻击内网服务。利用SSRF能实现以下效果:1) 扫描内网(主机信息收集,Web应用指纹识别)2) 根据所识别应用发送构造的Payload进行攻击3) Denial of service(请求大文件,始终保持连接Keep-Alive Always) ...
    渗透测试 2020-3-29 12:25 1976
  • 综合扫描工具 -- dmitry
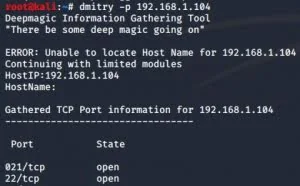
    今天的云很好看,我想拍给你看,却想到我们很久不联系了,突然觉得,云也没那么好看了。。。---- 网易云热评Dmitry是一款一体化的信息收集工具一、环境:kali201201二、用法:-o Save output to %host.txt or to file specified by -o file 将输出保存到%host.txt或由-o指定的文件-i Perform a whois l ...
    安全学院 2020-3-28 12:57 1251
  • 黑客交互反汇编工具Carbon,带你破解程序!
    摘要: Cerbero Suite是为x86/x64设计的一款交互式反汇编工具。最初的目的是为了让我们的用户能够检查内存转储中的代码以及shellcode。如今,市面上已有非常先进的反汇编工具,如IDA和Ghidra,在我看来尝试模仿其中的一种工具是没有意义的。这也是我设计该反汇编工具的原因,同时我也考虑了客户如何使 ...
    安全学院 2020-3-28 12:46 1389
  • 今天就给大家聊聊web安全,web安全占比还是比较大的,基础的从一些html标签,到js 然后到接口,数据库,以及流量攻击,模拟请求。当然这也谈到了一个概念,全新的架构设计模式,前后端分离,让后台着重管理数据处理,处理吞吐量,而前台就着重响应数据,给客户带来良好的体验。这也说明web安全架构也是 ...
    网站防护 2020-3-27 13:20 1078
  • 漫画:什么是撞库、脱库和洗库?
    最近,安全圈又有一个大新闻,微博名为@安全_云舒的微博用户在发文称:“很多人的手机号码泄露了,根据微博账号就能查到手机号……已经有人通过微博泄露查到我的手机号码,来加我微信了。”并且,据说微博CEO的手机号码也被泄露了!这件事情闹得挺大, ...
    安全学院 2020-3-27 13:18 1362
  • 【Web安全】浅谈缓存XSS漏洞
    缓存XSS漏洞即为通过利用CDN of WAF缓存记录使被攻击者接受到存在XSS payload的缓存文件。通常这些服务充当流量负载平衡和反向代理,并储存经常检索的文件,以此减少Web服务器的延迟。工具介绍本文中利用缓存XSS漏洞所使用的是curl,在开始之前我先简单介绍一下curl及使用方法。curl是一个利用URL规则 ...
    网站防护 2020-3-27 13:16 1101
  • 绕过CDN查找真实IP方法总结
    搜索公众号:暗网黑客可领全套安全课程、配套攻防靶场CDN的全称是Content Delivery Network,即内容分发网络。CDN是构建在现有网络基础之上的智能虚拟网络,依靠部署在各地的边缘服务器,通过中心平台的负载均衡、内容分发、调度等功能模块,使用户就近获取所需内容,降低网络拥塞,提高用户访问响应速 ...
    渗透测试 2020-3-27 13:15 2353
  • 黑客工具之nikto使用教程
    黑客工具Nikto教程NIKTO使用方法:1、 命令:nikto -update #升级,更新插件;如图所示;在终端输入;nikto打开软件如图所示;2、 nikto -list-plugins #查看插件;注意大小写!3、 nikto -host http://www.baidu.com #扫描目标:域名方式;这里以百度为例,如图所示;4、nikto -host 192.168.1.109 -p ...
    安全学院 2020-3-26 14:02 2459
返回顶部