首页 ›网络安全

网络安全

  • 一文详解Webshell
    Webshell是黑客经常使用的一种恶意脚本,其目的是获得服务器的执行操作权限,比如执行系统命令、窃取用户数据、删除web页面、修改主页等,其危害不言而喻。黑客通常利用常见的漏洞,如SQL注入、远程文件包含(RFI)、F ...
    网站防护 2020-5-10 15:37 1259
  • PHP文件包含漏洞利用思路与Bypass总结手册
    很多时候服务器上存储的Session信息都是经过处理的(编码或加密),这个时候假如我们利用本地文件包含漏洞直接包含恶意session的时候是没有效果的。那么该怎么去绕过这个限制呢,一般做法是逆过程,既然他选择了编码或加密,我们就可以尝试着利用解码或解密的手段还原真实session,然后再去包含,这个时候就能够将恶意的session信息包含利用成功。
    渗透测试 2020-5-10 15:37 1390
  • Web漏洞扫描神器Nikto使用指南
    Kali工具库之Nikto作者:Arch3r工具简介Nikto是一个开源的WEB扫描评估软件,可以对Web服务器进行多项安全测试,能在230多种服务器上扫描出 2600多种有潜在危险的文件、CGI及其他问题。Nikto可以扫描指定主机的WEB类型 ...
    渗透测试 2020-5-9 00:29 2216
  • Kali Linux渗透工具系统命令注入漏洞工具 – Commix使用
    Commix是什么?Commix由Python编写的一款工具,它是一个适用于web开发者、渗透测试人员及安全研究者的自动化测试工具,可以帮助他们更高效的发现web应用中的命令注入攻击相关漏洞。在Kali Linux中自带有Commix这 ...
    渗透测试 2020-5-7 14:36 3098
  • 每日漏洞 | Host头攻击
    0x00 概述漏洞名称:Host头攻击风险等级:低问题类型:管理员设置问题0x01 漏洞描述很多场景下,开发者都相信HTTP Host header传递的参数值用来更新链接导出脚本或者一些敏感操作。但该参数是可控的,若没有对其进行 ...
    网站防护 2020-5-7 14:34 2161
  • pikachu——XSS(跨网站脚本漏洞)
    前述:前面DVWA中简单的学习了一下关于XSS的知识,在pikachu里的分类更加详细。简单介绍一下XSS,再补充一点前面没有提到过的内容。概述:XSS介绍和危害: XSS是一种发生在Web前端的漏洞,所以其危害的对象也主要是前端用户 XSS漏洞可以用来进行钓鱼攻击、前端js挖矿、盗取用户cookie,甚至对主机进行 ...
    网站防护 2020-5-7 14:29 1326
  • 黑客实践基础课:文件上传漏洞的绕过技巧解析
    今天开始,我们就要开始学习具体的漏洞了,但是希望大家学完后,不要轻易"入侵"网站哦,当时测试环境下除外。今天的课程是关于“文件上传漏洞”,据安界网的老师介绍,文件上传漏洞仅次于命令执行危害,也是比较大的漏洞。文件上传漏洞简介:文件上传漏洞一般会出现在有上传功能的网站中。 ...
    渗透测试 2020-5-7 14:16 1366
  • 随着越来越多的企业组织将业务迁移到云计算环境之中,针对他们的网络犯罪分子也随之将目光瞄准云计算环境。了解最新的云攻击技术可以帮助企业组织更好地应对即将到来的威胁。网络安全厂商WhiteHat Security公司首席技术官(CTO)Anthony Bettini在近日召开的RSA安全大会上的一个小组讨论中表示:每当看到 ...
    安全学院 2020-5-7 14:14 754
  • ARP中间人攻击实战:通过wireshark成功抓取登录口令!
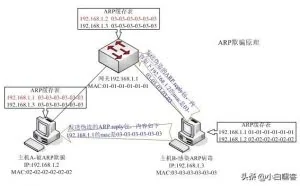
    仅用于网络安全教学,切勿用于不当目的!如需学习更多kali渗透、白帽黑客技术,可以前往下面视频专栏课程加入学习,你也能从新手小白到白帽黑客!ARP中间人攻击ARP中间人攻击也称ARP缓存攻击。为了捕获那些本来不应该被kali本机看到的流量数据,我们需要想办法把不属于kali的数据包截获下来,再发送到k ...
    渗透测试 2020-5-6 02:26 1694
  • 安全是IT行业一个老生常谈的话题了,从之前的“棱镜门”事件中折射出了很多安全问题,处理好信息安全问题已变得刻不容缓。因此做为运维人员,就必须了解一些安全运维准则,同时,要保护自己所负责的业务,首先要站在攻击者的角度思考问题,修补任何潜在的威胁和漏洞,主要分五部分展开:一、账户和登录 ...
    安全运维 2020-5-6 02:26 2363
  • 黑客是如何通过目录遍历漏洞“进入”服务器获取文件的?大神支招
    学kali渗透技术,要放松!所有教程文章仅用于安全测试使用!很多小白不明白什么是目录遍历漏洞,我的《白帽黑客kali渗透指南》专栏里已经通过视频实战讲解过,这里就简单的说下:任何的软件在获得储存目录权限时,都会指定自己的设置的根目录,尤其是web用户端软件。那么这些web软件有的由于涉及和逻辑 ...
    渗透测试 2020-5-3 01:16 1509
  • Redis未授权访问漏洞复现,通往黑客大牛的必经之路
    0x01 redis介绍Redis是一个开源的使用ANSI C语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value数据库,并提供多种语言的API。从2010年3月15日起,Redis的开发工作由VMware主持。从2013年5月开始,Redis的开发由Pivotal赞助。Redis因配置不当可以未授权访问。攻击者无需认证访问到内部数据 ...
    安全学院 2020-5-2 02:07 1693
  • 防止自己服务器变矿机
    1、背景周一早上刚到办公室,就听到同事说有一台服务器登陆不上了,我也没放在心上,继续边吃早点,边看币价是不是又跌了。不一会运维的同事也到了,气喘吁吁的说:我们有台服务器被阿里云冻结了,理由:对外恶意发包。我放下酸菜馅的包子,ssh连了一下,被拒绝了,问了下默认的22端口被封了。让运维的 ...
    安全运维 2020-5-2 02:03 2364
  • Steam:93%好评,买游戏还包教代码?玩家公认的“黑客模拟器”
    也许在每个人的印象中,黑客们往往精通电子设备,拥有超人的智商。这在间谍系列电影中最为常见如《碟中谍》、《007》系列。就让游戏日报荔枝给大家介绍一款“真正”的黑客游戏:《Hacknet》。从游玩界面就能感受到《Hacknet》的与众不同。游戏首先是基于UNIX指令的,玩家在游玩时几乎就是在复刻一名真 ...
    安全学院 2020-5-2 01:49 1538
  • Metasploit -- 攻击Metasploitable2靶机
    为什么年轻时都会颓废堕落一段时间,因为现实否定了我们内心的世界观。。。---- 网易云热评一、Metasploitable2简介 Metasploitable2虚拟系统是一个特别制作的ubuntu操作系统,本身设计目的是作为安全工具测试和演示常见漏洞攻击的环境。其中最重要的是可以用来作为MSF攻击用的靶机。 开放了很多的高 ...
    渗透测试 2020-5-1 13:57 2076
返回顶部