首页 ›网络安全

网络安全

  • 好多企业网站遭遇黑客攻击,像黑客入侵在互联网只要有数据网络,就能使用数据网络远程操作目标的笔记本电脑、网络服务器、企业网站,从而任意地读取或篡改目标的重要数据,又又或者使用目标系统软件上的功能模块,比 ...
    安全学院 2020-3-7 15:57 1085
  • 某CMS的多处SQL注入审计分析
    前言某天挖完洞闲来无事浏览CNVD看到某CMS更新了一溜的SQL注入,似乎起了强迫症,于是准备分析学习记录一下,顺便填充一下工作内容(哈哈题外话请忽略),其实是个小众CMS,分析起来也不算难,后台的比较简单,主要看前台的。版本:2.0.2PS:官方已跟新至了最新版本,且在最新版修复了以下漏洞。该文仅作 ...
    渗透测试 2020-3-7 15:44 1247
  • 漏洞挖掘:从受限的上传漏洞到储存型XSS
    说到文件上传漏洞,人们的第一印象通常是上传木马getshell。但是,在挖漏时很少碰到可以顺利上传木马的点,一般都是卡在某一步,然后不了了之。在本文,作者分享了如何从受限的文件上传漏洞转化为储存型XSS。上传功能在做项目时,我非常喜欢通过Fuzz来研究目标的文件上传点。 一般来说,文件上传漏洞会 ...
    漏洞挖掘 2020-3-7 15:44 2062
  • 1. 序我在之前的一篇文章中简单讲解了Web应用代码自动化审计的几种实现方式。这篇文章以自动化辅助挖掘XSS漏洞漏洞为例,简单的讲解一个实际的灰盒分析实现的例子。在上文中有提到到,漏洞可以认为是输入到危险函数的过程,所以这篇文章涉及到的主要是输入、危险函数、具体实现这三个部分。2. 输入作为 ...
    漏洞挖掘 2020-3-7 15:44 1946
  • 初探利用angr进行漏洞挖掘(上)
    前言angr是一个基于python开发的一款符号执行工具,可以用于二进制分析,在CTF逆向中有很大的用途,例如可以通过约束求解找到复杂计算的正确解,从而拿到flag;然而angr的用途远不止于此,它甚至还能被用于AEG (Automatic Exploit Generation) ,有一个叫zeratool的工具实现了一些用于简单的pwn的AEG ...
    漏洞挖掘 2020-3-7 15:43 1942
  • 小B接到一个渗透测试任务,由于很久没有从乙方视执行渗透测试的他决定先梳理一下自己的思路。准备工作第一个是渗透测试用例:对于技术人员来讲这是一个比较好的知识点沉淀的方式,不但有助于你在每一次的渗透测试中不遗漏掉某个点,并且还可 ...
    渗透测试 2020-3-7 15:40 9469
  • 从锐捷某系统鸡肋XSS到通用WAF绕过
    0x01 挖掘与鸡肋XSS笔者在内网环境中,Wifi入网需要认证账密,因此经常接触如下这个校园网自助服务系统,自然地想到对此系统进行一些安全测试:初步主要有这样几种挖掘思路:1、应用业务逻辑漏洞2、已知系统和组件的CVE在挖掘之前,搜索引擎里意外看到某位师傅在博客发过对这个系统的测试记录(tql): ...
    渗透测试 2020-3-7 15:34 4216
  • Webshell免杀研究
    前言不想当将军的士兵不是好士兵,不想getshell的Hacker不是好Hacker~有时候我们在做攻防对抗时经常会碰到可以上传webshell的地方,但是经常会被安全狗、D盾、护卫神、云锁等安全软件查杀,在本篇文章中将会介绍一些常用的木马免杀技巧,主要针对安全狗、护卫神、D盾进行免杀~查杀软件D盾D盾是一个专门 ...
    安全学院 2020-3-5 15:48 1392
  • 法国大神写的密码逆向神器—mimikatz,配合procdump远程绕过杀软
    本课解决了不往win7靶机上传容易被杀毒软件截获的mimikatz,而是上传正常的procdump下载win7靶机的lsass进程,并保存成lsass.dmp文件,利用meterpreter会话下载到本地,在windows主机中使用本地的mimikatz进行破解,非常和谐!
    安全学院 2020-3-4 16:03 2275
  • 1.拿到一个待检测的站,你觉得应该先做什么? 1)信息收集 1,获取域名的whois信息,获取注册者邮箱姓名电话等。 2,查询服务器旁站以及子域名站点,因为主站一般比较难,所以先看看旁站有没有通用性的cms或者其他漏洞 ...
    安全学院 2020-3-4 15:58 1220
  • 黑客安全界的王炸—Nmap,实用的端口、指纹、漏洞扫描入门课程
    Nmap扫描仪一款老牌的扫描神器,被称为诸神之眼!属于网络探测、安全审核工具,常被用来扫描大型网络。主要的功能有:主机探测与发现、开放的端口扫描、操作系统、应用指纹、WAF识别、常见漏洞。还有一个强大的支持 ...
    安全学院 2020-3-4 15:39 2472
  • 微盟花23亿买下一个惨痛教训!所有企业都应规避
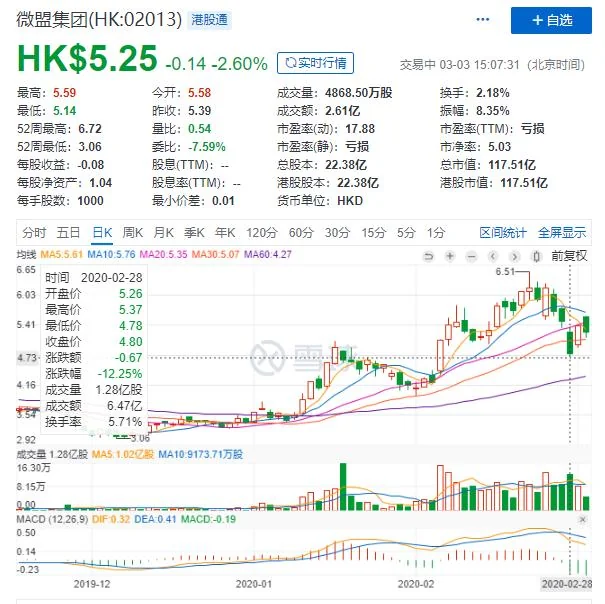
    3月1日晚间,微盟官方公众号发布《微盟数据已经全面找回 并公布商家赔付计划》,这距离2月23日晚被员工恶意删库已经过去了七天。在微盟的这份解决方案中,除了可以看到微盟公司为此将付出1.5亿元赔偿金外(微盟出1亿 ...
    安全运维 2020-3-4 14:57 2028
  • 详解ARP协议工作流程和ARP欺骗原理,以及ARP欺骗攻击实验
    ARP(Address Resolution Protocol)即地址解析协议,负责将某个IP地址解析成对应的MAC地址。在网络通信过程中会使用到这两种地址,逻辑IP地址和物理MAC地址,一般情况下,正常通信需要这两种地址协同工作。一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址。但这个目标MAC地址是如何 ...
    安全学院 2020-3-3 14:31 1804
  • 只需一台kali:wifi-hacker
    没错,只需一台 kali,就能够实现 wifi-hacker。wifi-hacker使用 Kali 内置工具(wifi-hacker)攻击无线网络(wifi)。支持所有的加密类型(WEP,WPS,WPA,WPA2)。源自项目:https://github.com/esc0rtd3w/wifi-hacker声明:需自行搭建用于测试的 wifi。本文仅供学习使用,请勿用于非法操作,后果与 ...
    渗透测试 2020-3-3 14:30 2124
  • 成为高级黑客必须了解的,cors跨域和jsonp劫持漏洞
    那么我们今天就来了解一下cors跨域和jsonp劫持漏洞同源策略为什么还要讲一遍同源策略,我们之前写xss的时候有讲到过,不了解的同学可以看看我们的那篇xss文章,那么该策略是浏览器的一个安全基石,如果没有同源策略,那么,你打开了一个合法的网站,又打开了一个恶意网站,恶意网站的脚本能够随意的操 ...
    网站防护 2020-3-3 14:29 1672
返回顶部