首页 ›网络安全

网络安全

  • 我的天,内网渗透,大黑客是这样进行操作的
    1、Empire工具介绍Empire是一个PowerShell后期漏洞利用代理工具同时也是一款很强大的后渗透测神器,它建立在密码学、安全通信和灵活的架构之上。Empire实现了无需powershell.exe就可运行PowerShell代理的功能。快速部署后期漏洞利用模块,从键盘记录器到Mimikatz,并且能够适应通信躲避网络检测,所有 ...
    安全学院 2020-2-14 15:38 1326
  • 在网络战实战化的今天,恶意网络攻击的普及程度和复杂程度不断提高,所选目标不断扩大。Telesoft Technologies首席技术官Martin Rudd表示:另一个令人担忧的事实是网络战的攻击技术在不断发展中,随着AI技术的进步,黑客可以以令人难以置信的高速率攻击网络和基础架构,例如关闭医院(正如WannaCry所做 ...
    安全学院 2020-2-14 15:38 1982
  • 黑客必用神器“msf”的post模块实战讲解
    1、我们通过msf得到shell之后,这个时候就可以进行下一步的渗透,这就是传说中的后渗透那么msf中的post模块就是一个后渗透模块,里面包含各种后渗透中有可能用到的功能,最多的就是信息收集,因为你信息收集完之后,在使用它这一两个post模块的网络的穿透。完了之后,就可以使用msf其它的一些扫描模块 ...
    渗透测试 2020-2-12 14:53 2370
  • phpMydmin的GetShell思路
    phpMyadmin是一个以PHP为基础的MySQL数据库管理工具,使网站管理员可通过Web接口管理数据库 。信息收集此部分主要需要收集的是网站物理路径,否则后续无法通过URL连接Shell物理路径查询数据库存储路径来推测网站物理路径,也可以通过log变量得到 select @@d ...
    渗透测试 2020-2-12 14:52 1175
  • 挖矿处置手册:安全研究员的套路都在这儿了
    搜索公众号:暗网黑客可领全套安全课程、配套攻防靶场一分钟了解什么是挖矿木马什么是挖矿木马?攻击者通过各种手段将挖矿程序植入受害者的计算机中,在受害者不知情的情况下利用其计算机的云算力进行挖矿,从而获取利益,这类非法植入用户计算机的挖矿程序就是挖矿木马。挖矿木马,挖的是啥?由于比特 ...
    安全学院 2020-2-12 14:22 1542
  • 利用openresty+lua+redis 实现封杀频繁恶意访问IP地址
    Nginx来限制访问控制的方法有多种,nginx主要有2个模块控制,但是那些不支持自定义,非常死,在大多数场景下并不实用。今天分享一个:利用openresty+lua+redis 实现封杀频繁恶意访问IP地址,当然这个方式也是有弊端的,那就是不断试用代理 IP之类的,但是作用还是有的,起码提高了恶意的成 ...
    网站防护 2020-2-11 15:28 1860
  • 「黑客技术」Msf提高程序运行权限级别提权
    提权大致也就3种方法1. 提高程序运行权限级别2. Uac绕过3. 提权漏洞我这里先用第一种来演示前提是msf已经获取到了 一个sessionGetiud查看用户 是用户权限Getsystem报错 看到是没法提权的接下来 background退到后台 u ...
    漏洞挖掘 2020-2-11 15:23 2552
  • 滑动验证码攻防对抗
    在业务安全领域,滑动验证码已经是国内继,传统字符型验证码之后的标配。众所周知,打码平台和机器学习这两种绕过验证码的方式,已经是攻击者很主流的思路,不再阐述。冷渗透介绍的是一个冷门的绕过思路和防御方案。这些积累,均来自于实战之中,希望有用。
    安全学院 2020-2-11 15:21 965
  • BurpSuite中的高级技巧
    前言分享一些使用burp中自己常用的技巧,觉得实用的话记得分享一下哦~1.快速生成CSRF测试代码测试csrf漏洞时候,快速生成scrf的html的代码。2.自动挖xss在请求头中自动加入xss代码,这样就可以每次自动的撸xss啦3.只想看某一个站流量有时候history会有一堆网站,我只想看目标站的流量咋办。加到scope ...
    渗透测试 2020-2-10 13:44 2372
  • 本地文件包含漏洞
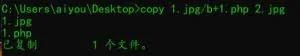
    一、本地文件包含漏洞:环境:DVWA,low级别1、制作一句话图片木马第一种方法:windows命令copy 1.jpg/b+1.php 2.jpg第二种方法:将照片拖入edjpgcom软件,添加下面这句话2、上传图片木马文件3、选择文件包含页面4、执行文件包含并生成后门192.168.152.188/dvwa/vulnerabilities/fi/?page=../../hackab ...
    渗透测试 2020-2-10 13:44 1285
  • XAMPP架设了WebDAV分布式文件共享服务,利用默认口令上传小马
    本文仅用于讨论网络安全技术,以保护信息安全为目的,请勿用于非法用途!无论是在现实中还是在网络上,我都是孤独的! ——嘿客匿名者课前温故在之前xp虚拟机中,我们安装了WEB应用环境平台XAMPP,集成了Apache、php、SQL等web应用。XAMPP里面有一个WebDAV文件夹,在XAMPP里WebDAV作用就是:WebDAV 提 ...
    安全学院 2020-2-10 13:44 2557
  • 看我如何使用Windows域绕过防火墙获取持卡人数据的访问权限
    我们将介绍如何绕过防火墙系统,并获取到持卡人数据环境(CDE)的访问权。最终目标:提取目标用户的信用卡数据。如果你需要在你的网络中存储、传输或处理信用卡数据的话,那么信用卡数据安全就必须要得到有效保障。根据PCI数据安 ...
    安全学院 2020-2-10 13:43 1119
  • 三大渗透利用渗透框架获得持久性权限
    搜索公众号:暗网黑客可领全套安全课程、配套攻防靶场在渗透测试中,有三个非常经典的渗透测试框架--Metasploit、Empire、Cobalt Strike。那么,通过漏洞获取到目标主机权限后,如何利用渗透框架获得持久性权限呢?MSF权限维持使用MSF维持权限的前提是先获得一个meterpreter shell,通过meterpreter sh ...
    渗透测试 2020-2-10 13:12 1544
  • 简单粗暴的渗透测试-看我如何突破某主机卫士搞定asp站点
    搜索公众号:暗网黑客可领全套安全课程、配套攻防靶场各位小伙伴大家好,今天给大家带来一个简单粗暴的渗透测试全记录。图片不全,敬请谅解一.Part1 观全局首页我看到一个站,我会首先过一遍,如目标站如下那我的思路首先测试后台弱口令,尝试前台注册登录。经过尝试,发现存在admin目录,但是admin登 ...
    渗透测试 2020-2-10 13:10 1593
  • 巧用iptables五招免费搞定SYN洪水攻击
    SYN Flood是种典型的DoS攻击,属于DDos攻击的一种;遭受攻击后服务器TCP连接资源耗尽,最后停止响应正常的TCP连接请求。尽管这种攻击已经出现了十多年,但它的变种至今仍能看到。虽然能有效对抗SYN洪泛的技术已经存在,但是没有对于TCP实现的一个标准的补救方法出现。今天小聪将详述这种攻击原理以及对 ...
    拒绝服务 2020-2-9 15:27 2088
返回顶部