首页 ›网络安全

网络安全

  • 网站渗透测试之某cms代码的漏洞分析
    客户网站前端时间被攻击,网站被劫持到了赌bo网站上去,通过朋友介绍找到我们做网站的安全防护,我们随即对客户网站进行了全面的渗透测试,包括了网站的漏洞检测与代码安全测试,针对于发现的漏洞进行了修复,包括网站安全部署等等方面,下面我们将这一次的安全应急处理过程分享给有需要的客户。首先客 ...
    渗透测试 2020-2-3 16:19 1173
  • 探讨新技术背景下的一句话免杀
    一句话木马是一般是指一段短小精悍的恶意代码,这段代码可以用作一个代理来执行攻击者发送过来的任意指令,有体积小、隐蔽性强、功能强大等特点. 当然很多时候是因为方便,再加上这些年菜刀,蚁剑,冰蝎的发展,使得一句话木马被广泛应用于渗透过程中从一句话木马出现到现在也有好多年的历史了,这些年友军 ...
    安全学院 2020-2-2 16:48 1290
  • 记数据库应急响应
    搜某客户 数据库服务器遭到黑客入侵,需要做应急处理。服务器位于某运营商机房内。自己之前做的基本上是web和系统方面的应急响应,数据库应急响应也是第一次接触。事前准备 事先通过搜索客户ip信息,发现在10月份被某高校列入攻击 ...
    安全学院 2020-2-2 16:47 874
  • 如何获取华为万元的防火墙来学习,就这么简单
    在学习数通知识时,我们必不可少会接触到防火墙的,为了加深学习的印象,找台设备勤加练习,不断巩固基础知识。下面为大家介绍如何免费获取一台华为万元的防火墙来学习。下载华为数通模拟器ENSP学习华为产品,我们必不可少需要下载ENSP。这款仿真软件模拟的网络产品与真实设备基本上没有什么区别。下面 ...
    安全学院 2020-1-31 15:08 981
  • 细说APP网络深度优化与网络安全
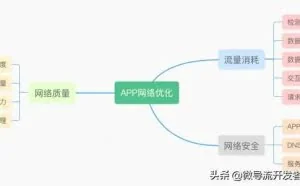
    前言说到APP优化,我们也可以从很多方面进行优化,从包大小、页面流畅度、内存占用、数据缓存、网络数据安全等等来优化加固我们的APP,每一个点展开又有很多需要将的,我以前也专门写了一篇关于APP性能优化的博文,如下:《iOS-性能优化的那些事》在移动端APP网络优化也是APP性能优化的一个非常重要的 ...
    安全运维 2020-1-29 13:07 1869
  • 网站安全防护,禁止一切黑客入侵
    我们生活在互联网时代,重视个人信息及网站数据安全尤为重要,但又有多少互联网从业者真正做到了保护数据及隐私的安全呢。开通网站安全版块为站长们分享网站安全与黑客入侵网站的相关案例,目的提醒站长们注重自己的网站帐号数据和资料安全,尽可能的把网站被黑的风险降到最低。一,胜率初恋结婚的概率 ...
    安全学院 2020-1-28 14:43 1473
  • 「安卓逆向」xx招聘app登陆协议实战简单分析
    前言:今天老同学叫我帮他找哈工作,闲来无事我就打开了xx招聘,手痒的我就着手分析一波协议 工具:fidller、jadx、mmds、androidkiller、idaPS:没有根据喝样本的同学可以私聊我 1. 首先我们安装apk到模拟器2. 打开fillder配置证书,这里就不细说了哈3.输入账号密码截获登陆请求4.抓包发现 登陆之前就 ...
    漏洞挖掘 2020-1-27 20:02 2048
  • SSL VPN基本工作原理介绍
    我们之前说到IPsec VPN远程接入方式,那这种接入方式有一个弊端,那就是必须要在电脑上安装VPN Client软件,在一台没有安装VPN Client软件的电脑上是不能建立IPsec VPN连接的,相当于IPsec VPN是C/S架构的。虽然在电脑上装个VPN Client软件并不是什么难事,但是假设出差在外你没有带电脑,或者在客户那 ...
    安全学院 2020-1-26 14:01 3848
  • ARP中间人攻击——截获他人上网记录之实战演练
    ARP欺骗ARP中间人攻击 ARP中间人攻击也称ARP缓存攻击。为了捕获那些本来不应该被kali本机看到的流量数据,我们需要想办法把不属于kali的数据包截获发送到kali本地系统上,也叫拦截其他主机收发的数据,然后再把原有数据转发给原 ...
    安全学院 2020-1-26 14:00 1298
  • 指导案例102号:付宣豪、黄子超破坏计算机信息系统案(最高人民法院审判委员会讨论通过2018年12月25日发布)【关键词】  刑事/破坏计算机信息系统罪/DNS劫持/后果严重/后果特别严重  【裁判要点】  1.通过修改路由器、浏览器设置、锁定主页或者弹出新窗口等技术手段,强制网络用户访问指定网站的 ...
    安全学院 2020-1-23 13:57 1164
  • 前端安全究竟该怎么做?从一个安全漏洞说起......
    作者 | 李世奇责编 | 郭 芮从一个安全漏洞说起Lodash是一款非常流行的npm库,每月的下载量超过8000万次,GitHub上使用它的项目有超过400万。前段时间Lodash的一个安全漏洞刷爆了朋友圈,我们先来回忆下这个安全漏洞:攻击者可以通过 Lodash的一些函数覆盖或污染应用程序。例如:通过Lodash库中的函数de ...
    网站防护 2020-1-23 13:53 1134
  • 通过简单工具对IPsec VPN进行渗透测试
    现在企业的Gateway或是SD-WAN设备上都会提供IPsec VPN服务,一是为企业的分支机构提供远程安全互通方法(Site to Site ----即企业其它分支结构与本地GW之间建立安全隧道), 再者是给企业的员工提供远程接入公司内网的入口(如L2TP/IPsec, PPTP等)。在这个情况下,IPsec VPN的服务(UDP端口500, 4500 ...
    渗透测试 2020-1-21 13:42 3537
  • 我在闲鱼当卖家被诈骗了五台电脑,一波三折终于查出他的老窝
    大家好,我是九歌。前段时间,打算卖了自己闲置下来的五台电脑换点钱回家过年。于是我打开了闲鱼(一款闲置交易平台),把五台电脑都打包售卖了,因为配置都不高就挂了1W8。过了半天时间,有位买家并没有提前联系咨询情况,就直接拍下并付款了,我以为是我写的介绍够详细了,并没有多疑,直接给他打包寄 ...
    安全学院 2020-1-20 13:17 1904
  • 新手内网渗透思路
    运用到的一些msf攻击手法获得shellGetshell的过程没什么好说的,无非简单的后台弱口令到上传然后冰蝎连接getshell。获得shell后,模拟终端ping 8.8.8.8有返回包,说明该服务器与外网互通。既然跟外网互通,那么可以尝试直接使用msf的exploit/multi/handler配合冰蝎反弹shell来获得sessionuse exploit/m ...
    渗透测试 2020-1-20 13:16 1825
  • 聚合支付平台安全防护以及订单被攻击篡改的应急方案
    临近春节,某聚合支付平台被攻击篡改,导致客户提现银行卡信息被修改,支付订单被恶意回调,回调API接口的数据也被篡改,用户管理后台被任意登入,商户以及码商的订单被自动确认导致金额损失超过几十万,平台被攻击的彻底没办法了,通过朋友介绍,找到我们寻求网站安全防护支持,针对客户支付通道并聚 ...
    安全学院 2020-1-19 09:34 936
返回顶部