首页 ›网络安全

网络安全

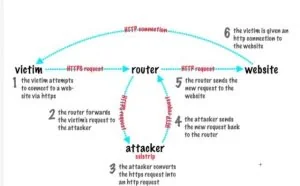
  • 利用sslstrip让中间人窃取https信息成为可能
    中间人攻击简单来说就是让本来聊的很happy的client和server在不知情的情况下,插入到两个中间,此时client发送给Server, server回给client的过程就变成了client -> 中间人 -> server, server -> 中间人 -> client这样的话中间人就有了client和server的双方通信信息,并且这双方也感知不到中间 ...
    安全学院 2019-12-27 09:11 852
  • ToTok间谍软件事件与样本简要分析
    ToTok是阿联酋的一种手机通讯应用程序,已有数百万台手机下载并安装。而阿联酋,是一个禁用诸如WhatsApp和Skype之类的聊天APP的国家,因此ToTok的出现引领了一股下载风潮。但据熟悉机密情报评估和对该应用程序及其开发者进行调查的美国官员说,ToTok实际上是一种间谍工具。阿拉伯联合酋长国政府使用它 ...
    安全学院 2019-12-27 09:04 851
  • 在浩瀚的网络中安全问题是最普遍的需求,很多想要对网站进行渗透测试服务的,来想要保障网站的安全性防止被入侵被攻击等问题,在此我们整理了下在渗透安全测试中抓包分析以及嗅探主机服务类型,以及端口扫描等识别应用服务,来综合评估网站安全。8.2.1. TCPDumpTCPDump是一款数据包的抓取分析工具,可以将 ...
    渗透测试 2019-12-27 08:49 1194
  • IOS端的APP渗透测试在整个互联网上相关的安全文章较少,前几天有位客户的APP数据被篡改,导致用户被随意提现,任意的提币,转币给平台的运营造成了很大的经济损失,通过朋友介绍找到我们寻求安全解决方案,防止APP继续被篡改与攻击,针对客户的这一情况我们立即成立安全应急响应小组,对客户的APP以及 ...
    渗透测试 2019-12-27 08:48 1177
  • 瞒天过海—驱动攻击当有些表面看来无害的数据被邮寄或复制到Internet主机上并被执行发起攻击时,就会发生数据驱动攻击。例如,一种数据驱动的攻击可以造成一台主机修改与安全有关的文件,从而使入侵者下一次更容易入侵该系统。趁火打劫UNIX系统可执行文件的目录如/bin/who可由所有的用户进行读访问,这 ...
    安全学院 2019-12-26 10:43 962
  • kali破解wifi握手包-GPU破解,速度快到无法想象
    WIFI握手包破解握手包简单理解就是发送指令与验证指令俗称密码验证 加密方式hash(哈希算法)kali破解wifi密码开始1、选择合适的网卡,有些网卡kali识别不了,我用的网卡信息2、网卡开启监听模式3、查看监听模式是否 ...
    渗透测试 2019-12-26 09:30 12711
  • 美国网络空间作战武器浅析
    当前,网络空间已经成为与空中、陆地、海洋和太空并列的第五空间,无论是国家安全和利益,还是军队的联合作战都日益与网络空间息息相关,网络空间的斗争越来越激烈。在此背景下,网络空间作战应运而生。与传统作战模式不同,网络空间基于虚拟世界,作战兵力部署、武器装备、战术战法都属于颠覆性的存在 ...
    安全学院 2019-12-25 12:09 1129
  • Kali Linux实战篇:Windows Server 2012 R2系统漏洞利用过程
    本文将复现MS17010漏洞在Windows Server 2012 R2系统下的利用过程,通过使用msf渗透框架生成的shell以及github上的exp生成的二进制文件相拼接,从而生成一个完整的二进制文件,注入到远程主机的系统进程中。测试环境kali linux 20 ...
    安全学院 2019-12-25 12:08 3342
  • 在众多渗透测试中客户想要了解攻击溯源查找问题,我们在日常网站安全检测过程中了解知道黑客是如何攻击和上传木马并进行篡改,以及如何查找日志分析攻击者是通过哪些脚本入口文件进行入侵的,那么本节由我们资深的渗透测试主管技术来为大家讲解。6.9.1.1. 基于日志的溯源使用路由器、主机等设备记录网络 ...
    渗透测试 2019-12-25 12:08 1218
  • PHP Webshell下绕过disable_function的方法
    系统组件绕过window com组件(php 5.4)(高版本扩展要自己添加)条件:要在php.ini中开启(如图)利用代码,利用shell上传如下代码到目标服务器上利用成功后的结果二、利用ImageMagick漏洞绕过disable_functionImageMagick是一套功 ...
    渗透测试 2019-12-25 12:07 1408
  • 服务器被入侵了?看我怎么与黑客斗智斗勇
    上个月末,我也尝试到了服务器被病毒入侵的滋味,正好这个月末来复盘一下。怎么说呢,那个感觉就像是你自己的娃在外面被揍了一样,你得想办法为孩子出人头地呀,是吧。于是这一波病毒反击战就正式上演了。一出好戏先说一下我是怎么发现服务器被入侵的。那是在一个愉快的下班时间,我的手机端又提示收到 ...
    安全学院 2019-12-25 12:04 1007
  • 自己动手,DIY一台硬件WAF
    今天向大家展示如何自己动手,DIY一台硬件WAF!软硬件需要a、服务器一台b、系统:Linux CentOSc、软件:ShareWAFd、硬件需求:Bypass网卡简单说明:a、使用linux系统,是为了在系统中搭建 ...
    安全学院 2019-12-25 11:44 1386
  • 浅析history hack、心血漏洞、CSS欺骗、SQL注入与CSRF攻击
    关于系统机制漏洞的典型有JavaScript/CSS history hack,而编码规范方面的漏洞典型有心血漏洞(Heart Bleed)。 在对漏洞概念有一定了解后,将搭建一个测试网站,对CSS欺骗、SQL注入与CSRF攻击进行实验测试。
    网站防护 2019-12-24 18:01 1373
  • XSS跨站脚本攻击剖析与防御
    01XSS跨站脚本介绍跨站脚本(Cross-Site Scripting,XSS)是一种经常出现在Web应用程序中的计算机安全漏洞,是由于Web应用程序对用户的输入过滤不足而产生的。攻击者利用网站漏洞把恶意的脚本代码(通常包括HTML代码和客户端Javascript脚本)注入到网页之中,当其他用户浏览这些网页时,就会执行其中的 ...
    网站防护 2019-12-23 10:01 1307
  • 连如何抵御MAC攻击都不知道 过年还如何抵御三姑六婆的魔法攻击
    端口安全技术Port-Security:一、MAC地址表的泛洪攻击:黑客在PC上利用工具伪造大量的无效源MAC地址向交换机泛洪,交换机进行不断的学习,从而交换机MAC地址列表(也叫做CAM列表)被填满;当交换机的MAC地址表被填满后,这样正常的主机的MAC地址在经过老化之后,就无法再添加到MAC地址表中,导致之后的 ...
    安全学院 2019-12-21 11:00 899
返回顶部