首页 ›网络安全

网络安全

  • 黑客必学知识点--”什么是内网穿透“详解
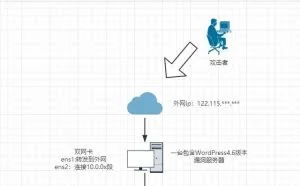
    在平时护网比赛中,攻坚环境中,渗透测试中,做内网穿透使用的工具有很多如:EW、Cobalt Strike 为了方便小白入门,本次教程通过渗透过程中最常用的MSF攻击框架中socks4做内网穿透代理,实现内网横向渗透。用本公司的靶场,模拟一个攻坚小场景:外网IP:112.115.*.* (一台存在wordpress漏洞的web服务 ...
    安全学院 2019-10-9 21:09 2396
  • 等保2.0将取代1.0,符合新标准的网络安全产品等你“翻牌子”
    奉上节后第一篇等保干货,表达一下e小安对祖国母亲的不舍~~阅读须知:等保2.0标准将在今年的12月1日正式实施,各大安全厂商的产品都为等保2.0的新标准做好了准备,e小安今天整理了针对等保2.0新标准的安全产品集合特辑,你们爱翻谁的牌子就翻谁的牌子,任性地全翻了也可以哦;同时欢迎各大厂的小伙伴儿 ...
    安全学院 2019-10-9 21:09 1266
  • 小型企业和大型企业一样会受到黑客的攻击,因此一旦受到攻击,必须立即制定应对计划。不幸的是,如今,黑客攻击和数据泄露是开展业务不可避免的部分。十年前,只有大型的公司才会受到黑客攻击,但情况已经改变。由于大型组织提高了网络安全性,而越来越多的小型企业 ...
    安全学院 2019-10-9 12:45 986
  • 从大数据分析中获得的见解对于企业来说是非常有价值的。但是,每个新数据流都会创建一个新的潜在攻击向量,从而使传统的外围防御措施变得过时,并使组织容易受到攻击。在以往,数据安全主管和数据科学家不得不在分析和安全之间做出选择,但是现在别无选择,特别是在严格的隐私法规出台的情况下。那么, ...
    安全运维 2019-10-8 11:42 1817
  • SYN Flood介绍前段时间网站被攻 击多次,其中最猛烈的就是TCP洪水攻击,即SYN Flood。SYN Flood是当前最流行的DoS(拒绝服务攻击)与DDoS(分布式拒绝服务攻击)的方式之一,这是一种利用TCP协议缺陷,发送大量伪造的TCP连接请求,常用假冒的IP或IP号段发来海量的请求连接的第一个握手包(SYN包) ...
    拒绝服务 2019-10-8 11:40 1820
  • ehtools:一款WiFi渗透框架
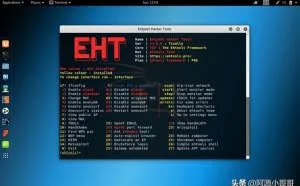
    该工具仅适用于学习教育目的。使用该工具针对任意目标时都应事先得到授权。项目的开发者对任何使用该工具人的行为不负责任。关于 ehtools 框架如今,Wi-Fi工具变得越来越易于使用,且新手也可以轻松驾驭。Ehtools Framework就是这样一款功能强大且简单易用的无线渗透测试框架。Ehtools可以在短短的几秒 ...
    渗透测试 2019-10-8 11:39 1507
  • 追踪黑客神器,OSSEC入侵检测系统最详细的安装教程
    前言 OSSEC是一款开源的多平台的入侵检测系统,可以运行于Windows, Linux, OpenBSD/FreeBSD, 以及 MacOS等操作系统中。包括了日志分析,全面检测,root-kit检测。网上能找到关于OSSEC的安装教程与详细使用并不多,本人实测,没有一个教程能完整照着文档的步骤安装成功吧。在安装过程中会存在许多坑等你 ...
    安全学院 2019-10-8 11:38 4652
  • Kali Linux实战篇:SQL数据库注入攻防演示「DVWA数据库注入」
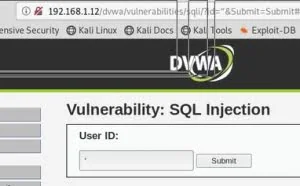
    服务器端程序将用户输入作为参数作为查询条件,直接拼写sql语句,并将结果返回给客户端浏览器 如判断登录select * from users where user='uname' and password='pass'select * from users where user=&#x ...
    渗透测试 2019-10-2 03:19 1644
  • 0x01:会话cookie中缺少HttpOnly属性解决方案:向所有会话cookie 添加HttpOnly属性 ,可以在过滤器中统一添加。HttpServletResponse resp = (HttpServletResponse)response; //httponly是微软对cookie做的扩展,该值指定 Cookie 是否可通过客户端脚本访问, //解决用户的cookie可能被盗用的问题,减少跨站 ...
    安全学院 2019-10-2 02:06 1515
  • 网络安全权威人士苦心规劝十来年之后,CISO 需从业务角度以数据说话的理念终于深入人心,各项测量指标意识最终确立。无论是合理化开支、量化风险,还是争取高管支持安全运营,CISO 的讨论中如今满是仪表板、图表和关键业绩指标 (KPI)。唯一的问题是什么呢?安全团队及其主管使用的大量数据,其实,并不 ...
    安全学院 2019-9-30 09:36 852
  • 等保2.0时代,企业如何实现网络安全价值
    “百家”,既是“诸子百家”,亦为“百花齐放”。他们是各行各业网络安全专家:有CSO、业界大咖、权威代表,更有奋战在网安一线的实践者、思想者和分享者。安在“百家”,最佳实践,真知灼见,思想火花,期待有你!作者介绍王昊远甜橙金融信息安全管理经理 拥有5年IT服务管理与信息安全领域研究与从业 ...
    安全学院 2019-9-30 09:33 1000
  • kali linux国内源加速
    # leafpad /etc/apt/sources.list#中科大deb http://mirrors.ustc.edu.cn/kali kali-rolling main non-free contribdeb-src http://mirrors.ustc.edu.cn/kali kali-rolling main non-free contrib#阿里云deb http://mirrors.aliyun.com/kali kali-rolling main non-free contribdeb
    渗透测试 2019-9-30 09:32 2727
  • 代理ARP:合法的MAC欺诈技术
    OSI七层模型根据OSI七层网络模型,任何设备要和另外一台设备通信时,都必须要知道对方的MAC地址。不然就没有办法在链路层封装数据,ARP就是用来自动获取MAC地址的一种技术。基本的ARP工作原理比较简单,我想大家之前肯定已经有所了解,在这里我们就不在累述了,今天要介绍的是ARP的一个变种:Proxy ARP ...
    安全学院 2019-9-29 09:10 899
  • 傻瓜化渗透软件:Armitage
    傻瓜式的渗透软件:Armitage各位小伙伴们大部分都知道metasploit,为了其他小伙伴我就简单介绍一下Metasploit是一款开源的安全漏洞检测工具,可以帮助安全和IT专业人士识别安全性问题,验证漏洞的缓解措施,并管理专家驱动的安全性进行评估,提供真正的安全风险情报。这些功能包括智能开发,代码审计, ...
    渗透测试 2019-9-28 10:40 2315
  • 文档说明:1.将waf.php传到要包含的文件的目录2.在页面中加入防护,有两种做法,根据情况二选一即可:a).在所需要防护的页面加入代码1require_once('waf.php');就可以做到页面防注入、跨站如果想整站防注,就在网站的一个公用文件中,如数据库链接文件config.inc.php中!添加require_onc ...
    网站防护 2019-9-26 17:41 1516
返回顶部