首页 ›网络安全

网络安全

  • “最近库存压力比较大,请你来刷单,一单能赚10元至30元,一天能赚几百元。”如果你看到这样的兼职广告,可要小心了,网络诈骗可能正在给你布下陷阱。记者昨日从最高人民法院获悉,最高人民法院、最高人民检察院联合对外发布《最高人民法院、最高人民检察院关于办理非法利用信息网络、 ...
    安全学院 2019-10-27 08:16 743
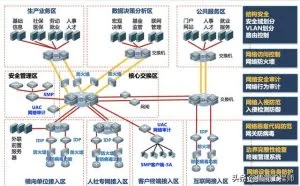
  • 网络安全三级等保,拓扑图怎么画?
    一、网络安全结构安全:关键节点采用冗余设备、冗余链路设计,功能区块隔离访问控制:网络边界部署防火墙安全审计:部署网络审计设备网络入侵防范:部署入侵检测系统恶意代码防范:部署防病毒网关(下一代防火墙带防病毒功能)网络设备自身防护:安全加固服务,比如用加密的SSH替代Telnet,弱口令修改 ...
    安全学院 2019-10-27 08:15 5857
  • 近日,在最高院网站我们又发现一部重磅司法解释,从解释规制的对象来看,几乎“触网”的主体(网络服务提供者)都被套上了“紧箍咒”,在互联网创业大潮仍有余温时,这部司法解释的出台,也许具有划时代的历史意义。今天,飒姐针对两高《关于办理非法利用信息网络、帮助信息网络犯罪活动等刑事案件适用 ...
    安全学院 2019-10-26 09:34 984
  • 最高人民法院、最高人民检察院今天联合召开新闻发布会,发布《最高人民法院、最高人民检察院关于办理非法利用信息网络、帮助信息网络犯罪活动等刑事案件适用法律若干问题的解释》。《解释》明确,利用信息网络提供信息的链接、截屏、二维码、访问账号密码及其他指引访问服务,实施诈 ...
    安全学院 2019-10-26 09:26 799
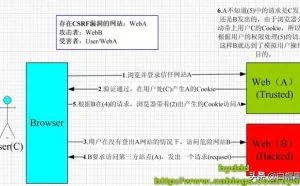
  • 「黑客攻击手段」CSRF攻击,你越好奇,离你的账户越近
    跨站请求伪造(英语:Cross-site request forgery),也被称为 one-click attack 或者 session riding,通常缩写为 CSRF 或者 XSRF, 是一种挟制用户在当前已登录的Web应用程序上执行非本意的操作的攻击方法。和跨网站脚本(XSS)相比,XSS 利用的是用户对指定网站的信任,CSRF 利用的是网站对用户网页 ...
    网站防护 2019-10-25 10:41 1236
  • 黑客必学知识点---APT攻击详解
    近些年来,一系列重大安全事件的接连发生将一个新名词"APT攻击"带入人们的视野,APT攻击对现有安全防护体系带来了巨大的挑战,成为所有信息安全从业人员重点关注的对象。 那么到底是什么APT攻击呢?它的原理是什么呢?如何被利用又如何防范呢?今天小编就以本篇文章内容给大家详细阐述一下"APT攻 ...
    安全学院 2019-10-25 10:41 1608
  • 网络攻击类型侦查攻击:搜集网络存在的弱点,以进一步攻击网络。分为扫描攻击和网络监听。扫描攻击:端口扫描,主机扫描,漏洞扫描。网络监听:主要指只通过软件将使用者计算机网卡的模式置为混杂模式,从而查看通过此网络的重要明文信息。端口扫描:根据 TCP 协议规范,当一台计算机收到一个TCP 连接 ...
    安全学院 2019-10-25 10:39 1041
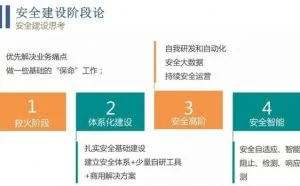
  • 互联网企业安全运维实践
    安全领域众多,分享这个议题,是因为在之前的工作过程中我们发现像大家非常关心的机密数据泄露 、资产盗窃、数据篡改、服务中断,以及物理逻辑的破坏行为通常都发生在运维安全环节,需要通过安全运维确保整个系统在一定的安全级别中运行。一、安全建设思考当企业开始着手考虑安全建设时,要考虑的因素 ...
    安全学院 2019-10-25 10:22 798
  • 众所周知,CTF比赛都是人为构造漏洞环境,人为制造安全漏洞,供安全从爱好者研究,好磨练和增强自己的安全技能。参加CTF比赛,通常你需要明白出题人的想法,按照出题人的意图来解开谜题。但是,就像所有的游戏一样,在一些未知的地方,总是存在BUG。有时候参赛人员出人意料的行为和动作,会接触到一些 ...
    网站防护 2019-10-24 09:15 1298
  • php代码渗透测试 后门分析篇
    很多想做渗透测试的朋友都想了解关于PHP后门漏洞的安全测试重点方法,以及该如何预防被中php后门,本节由我们的安全高级渗透工程师进行全面的讲解,来让大家更好的理解和了解php代码的安全检测,让网站得到最大化的安全保障,安全保障了,网站才能更长远的运行下去。4.1.1. 后门4.1.1.1. php.ini构成的后门 ...
    网站防护 2019-10-24 09:14 1230
  • 现在这个互联网时代,作为一家有一点规模的企业都会考虑建立自己的网站;而同行竞争的激烈不会放过任何一个方法,网络攻击也变得越来越多。而对于一家互联网企业来说,最痛苦的莫过于网站服务器被黑客入侵了。对于黑客大大们,他们会想尽一切办法侵入能够入侵的服务器,调整高难度是他们的乐趣,所以无 ...
    安全运维 2019-10-24 09:11 1595
  • 黑客“实战”内容之Redis未授权访问漏洞复现
    Redis是一种开源的,内存中的数据结构存储系统,可用作数据库,消息代理或缓存。由于它是在在受信任的环境中访问,因此不应在Internet上公开。但是,一些Redis服务绑定到公共接口,甚至没有密码身份验证保护。在某些 ...
    安全学院 2019-10-23 09:39 1051
  • *本文又名《DDoS的成长故事》70年代的最早事件DDoS的创始人是谁已经无从推敲了,只有这样一个传闻:在1974年,有一位高中生,他使用早期的大型主机OS PLATO对小型终端网络发起攻击。他用了一个叫做“ext”的PLATO命令,引导连接在主机上的终端往虚假的外部设备上连接,结果就是系统崩了。但是PLATO系统 ...
    拒绝服务 2019-10-23 09:20 2131
  • 黑客渗透提权过程解析
    0x01 前言Getshell 的漏洞分析在:https://getpass.cn/2019/09/06/An-APP-distribution-system-upload-vulnerability/0x02 PHP Version 5.6.30disable_functions:passthru,exec,system,chroot,chgrp,chown,shell_exec,proc_open,proc_get_status,popen,ini_alter,ini_restore,dl,openl
    渗透测试 2019-10-23 08:42 1259
  • 黑客必学知识系列之access注入,带你深入了解黑客的世界
    今天就给大家带来access数据库注入,access数据库是微软开发的一个数据库,大多数被中小型企业使用,我们前面的文章也有讲到过,access数据库跟mysql、mssql、Oracle等数据库不一样,它就是一个独立的数据库,并不像mysql这些数据库有自带的数据库(mysql中的in ...
    网站防护 2019-10-22 10:20 1231
返回顶部