首页 ›网络安全

网络安全

  • 网络安全之PKI技术原理
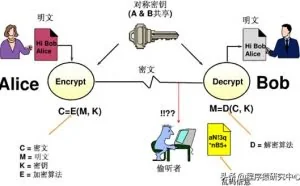
    PKI(Public Key Infrastructure)定义PKI:利用公钥理论和技术建立的提供网络信息安全服务的基础设施。为用户提供所需的密钥和证书管理,用户可以利用PKI平台提供的安全服务进行安全通信。PKI内容1、认证机构PKI的核心部分,认证中心,是数字证书的签发机构,权威可信任的第三方机构2、数字证书库在使 ...
    安全学院 2019-12-10 09:06 989
  • 如何从网络安全走向数据安全
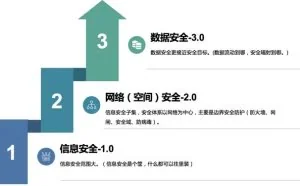
    随着信息化的不断发展,外部横向合规要求,垂直行业要求,以及内部内生安全需要,由数据泄露带来的损害企业已越来越难承担,一旦发生数据泄露将会给企业带来经济、声誉、司法、人员变动等多方面影响,目前多数用户通过边界防护手段进行整体防御,但随着数据价值在运营过程中越来越重要,以网络为中心的 ...
    安全学院 2019-12-9 08:30 954
  • 域渗透之靶场实战
    最近,要做一个技术沙龙,本来想分享一下安全研究的一些心得,但是好久之前想做一个域渗透的一个深入总结,但是一直搁置,借这个机会对域渗透的技巧总结一下!算是给自己一个交代:)正文这里用的是搭建好的一个域环境,吐槽:这个是真的大,下了好久~地址:http://vulnstack.qiy ...
    渗透测试 2019-12-7 13:00 1802
  • Kali Linux(注入与攻击测试篇)
    通过前面的端口扫描和Web扫描等工具,知道知道目标主机有什么样的弱点,那么,下一步就是如何注入代码控制或者攻击该目标主机。 Shell injection(命令行注入)一旦脚本或是代码处理不当,就会将用户的输入参数(如HTTP参数、页面中的输入字段等)作为系统命令进行执行,而这些通过shell命令或脚本,你可 ...
    渗透测试 2019-12-5 20:52 2876
  • Kali Linux学习笔记(密码破解篇)
    影片中各路大神蓬头垢面的坐在电脑前,屏幕上的二级制字符流水般滚动,不一会儿就破解密码,达成史诗般的胜利,收获了我们多少膝盖?现实中的密码破解是,满足各种限制后,等待蜗牛般的进度, 上完厕所再上厕所,睡 ...
    渗透测试 2019-12-5 12:50 6337
  • 跟小黑学漏洞利用开发之16进制字符转换
    一篇缓冲区漏洞利用的文章,本文我们将继续使用vulnserver漏洞练习程序中—HTER指令,它与前一篇Unicode类似。LTER缓冲区转换为Unicode,而HTER缓冲区转换为十六进制,让我们一起来看看发生这种转换时发生什么,以及如何完成我们的漏洞利用程序。遇到有些小伙伴说进行漏洞利用开发 ...
    安全学院 2019-12-5 11:30 1053
  • 随着网络科技的日益发展,黑客犯罪在互联网犯罪中已占据一定比例。笔者经调研发现,黑客网络犯罪呈现五个明显特征:  犯罪模式日趋规模化、产业化。目前,许多黑客网络犯罪已告别了散兵游勇式的个人冒险式犯罪,而 ...
    安全学院 2019-12-4 13:15 971
  • 某CMS的代码审计:越权到后台getshell
    学习CTF这么久还没真正意义上审计过一款cms,这次决定花点时间去审计一款cms作为代码审计提升的跳板。由于相关要求,这里就省去cms全名了,主要分享一下学习思路。代码审计安装漏洞其实一般代码审计都是从安装文件开始审计,一般 ...
    安全学院 2019-12-4 13:00 1190
  • 黑客,曾经是一个叱诧风云的名词,最早起源于电话系统,指盗用电话系统的人,后来电脑普及以后,黑客的战场自然而然走向了电脑,现在把那些对电脑和网络运作有着深入理解的人群,这类人也被叫做极客,如果他们进行计算机的犯罪,那么就叫做骇客。黑客是一个中性的词,而不是一个贬义词,骇客才是贬义词 ...
    安全学院 2019-12-4 12:56 1391
  • 深入分析一个Pwn2Own的优质Webkit漏洞
    今年的Pwn2Own比赛刚刚结束,在Pwn2Own温哥华站的比赛中,Fluoroacetate团队所使用的一个WebKit漏洞成功吸引了我的注意。这个漏洞是一个价值五万五千美金的漏洞利用链的一部分,在这篇文章中,我将会对这个漏洞进行深入分析,并对漏洞进行验证和研究。当然了,在开始深入分析之前,我们先把该漏洞的概 ...
    安全学院 2019-12-3 10:46 1049
  • 黑客技巧:Metasploit拿到Windows7和Windows10的权限
    MetasploitHI,大家好!我是阿远,今天给大家讲解一下Metasploit的用法msfvenom常用命令-p是选择一个Payload-o是输入的地址(绝对路径)-f是输入的格式-l是载荷列表-i是编码次数-b是在生成的程序中避免出现的值-x允许我们指定一个自定义的可执行文件作为模板,也就是将木马捆绑到这个可执行文件上LHOST后 ...
    渗透测试 2019-12-2 13:01 2934
  • PHP Webshell下绕过disable
    系统组件绕过window com组件(php 5.4)(高版本扩展要自己添加)条件:要在php.ini中开启(如图)利用代码,利用shell上传如下代码到目标服务器上利用成功后的结果二、利用ImageMagick漏洞绕过disable_functionImageMagick是一套功 ...
    渗透测试 2019-12-2 11:52 1553
  • python渗透库大集合
    l Scapy:一款强大的交互式数据报分析工具,可用作发送、嗅探、解析和伪造网络数据包。l pypcap、Pcapy和pylibpcap:配合libpcap一起使用的数据包捕获模块l libdnet:底层网络工具,含接口查询和以太网帧传输等功能l dpkt:可以快速简单地创建或解析数据包l Impacket:制作和解码网络数据包,支持NMB和 ...
    渗透测试 2019-11-30 11:48 1718
  • 什么是DDoS?DDoS 最早可追溯到1996年,在2002年中国开始频繁出现,2003年已经初具规模。DDoS即分布式拒绝服务攻击英文缩写,指以分散攻击源来黑进指定网站的黑客方式。总之DDoS会想办法让目标机器停止提供服务或资源访问。常见攻击现象:(1) 被攻击主机上有大量等待的TCP连接;(2) 网络中充斥着大量的 ...
    安全学院 2019-11-30 11:41 768
  • SQL注入 - 或SQLI是一种网络安全攻击,它针对应用程序安全漏洞并允许攻击者控制应用程序的数据库。攻击者将恶意输入输入到SQL语句中,SQL服务器将其作为编程代码读取。某些SQLI攻击可以释放敏感客户数据列表,而其他SQLI攻击则删除部分(或全部)数据库。有些甚至可以远程运行软件应用程序。SQL注入攻 ...
    网站防护 2019-11-30 11:40 1232
返回顶部