首页 ›网络安全

网络安全

  • kali linux渗透测试教程:使用Maltego收集子域名信息
    1 子域名介绍顶级域名是域名的最后一个部分,即是域名最后一点之后的字母,例如在http://example.com这个域名中,顶级域是.com(或.COM),大小写视为相同。常见的顶级域主要分2类:1、通用顶级类别域名共6个, 包括用于科研机构的.ac;用于工商金融企业的.com;用于教育机构的.edu;用于政府部门的.go ...
    渗透测试 2019-11-26 10:15 2941
  • 为了对Web安全有个整体的认识,整理一下常见的Web安全漏洞类型,主要参考于OWASP组织历年来所研究发布的项目文档。01:注入漏洞1)SQL注入(SQL Injection)由于程序对SQL相关的一些敏感字符缺少过滤or转换,攻击者把SQL命令插入到用户提交的数据中,欺骗服务器执行恶意的SQL命令,非法获取到内部权限 ...
    网站防护 2019-11-26 10:13 1262
  • APT检测利器系列2-网络攻击生命周期模型
    高级可持续威胁(Advanced Persistent Threat,APT),也称为“APT攻击”,逐渐进入公众的视野。研究者目前认为APT攻击的概念是由美国空军安全分析师于2006年提出的,是指由掌握丰富攻击资源的、有组织的专业攻击者发起的,针对经济、政治和国家安全相关的重要目标,利用先进的攻击技术和理念开展的隐 ...
    安全学院 2019-11-26 09:39 1331
  • 从业渗透测试服务已经有十几年了,在对客户网站进行漏洞检测,安全渗透时,尤其网站用户登录功能上发现的漏洞很多,想总结一下在渗透测试过程中,网站登录功能上都存在哪些网站安全隐患,下面就有请我来给大家总结一下,让大家都有更好的了解网站,在对自己网站进行开发的过程中,尤其用户登录功能上做 ...
    渗透测试 2019-11-25 09:54 1214
  • web安全之SQL注入关联知识点
    本节主要介绍SQL注入中常用的方法函数及对注入点的判断,为后面盲注等内容做个铺垫,还是以mysql为例。mysql基础知识点基本运算符主要涉及到算数运算、比较运算、逻辑运算、位运算以及注释符,在上一篇的案例中其实也用到了该内容字符串处理 ...
    网站防护 2019-11-25 09:53 1217
  • 安全开发工程师面试必备之Web安全基础
    1.跨站脚本攻击(XSS)跨站脚本攻击(Cross Site Script,简称 XSS),利用网页开发时留下的漏洞,通过巧妙的方法注入恶意指令代码到网页,使用户加载并执行攻击者恶意制造的网页程序1.1 XSS 示例$input = $_GET;echo "" . $input . "";https://blog.maplemark.cn/test.php?param= ...
    网站防护 2019-11-25 09:24 1295
  • 来看黑客是如何使用Proxifier+burpsuite代理https协议数据包
    很多时候我们都要看我们使用的软件发送的什么包,或者我们使用的网站发送的数据包是什么,甚至我们还想修改一下里面的数据来看看。再这里给大家来介绍一下我们入了利用Proxifier+burpsuite进行抓包。首先介绍一下proxifier如何使用配好后点击确定然后再“配置文件”--》代理规则按照箭头顺序,打开代理 ...
    安全学院 2019-11-24 11:02 1902
  • 网站后门文件(Webshell)分析笔记
    前言周末的时候,阿里云发来了一条短信,说网站上发现了后门文件,于是赶紧登录阿里云网站,查看该安全事件的相关信息。后门文件对比出现后门文件的网站,在几个目录下均存在恶意的global.asa文件,用Beyond Compare对这几个文件进行比较后发现内容相同,那只需要分析其中一个文件即可。后门文件功能先 ...
    安全学院 2019-11-23 10:59 1205
  • 成为“黑客”前,必学的“系统命令”一、 Windows系统下黑客常用的系统命令1.1基础命令arp ---------查看和处理ARP缓存,ARP是名字解析的意思,负责把一个IP解析成一个物理性的MAC地址。arp -a将显示出全部信息start ---------程序名或命令 /max 或/min 新开一个新窗口并最大化(最小化)运行某程序或 ...
    安全学院 2019-11-23 10:55 1143
  • 在XSS测试中如何绕过字符长度限制
    大家好,这是我编写的第一篇文章,之所以会分享这个故事,是因为我花了几个晚上的时间,终于找到了解决某个问题的方法。故事如下:几个月前,我被邀请参加一个非公共的漏洞悬赏项目,在初期发现了一些漏洞后,就再无收获。而在最后5天里,出于对金钱的渴望,我告诉自己必须在整个项目结束之前再找到一 ...
    渗透测试 2019-11-23 10:54 1669
  • 记一次重大安全事故,黑客攻防Redis拉锯战之Root提权
    黑客攻击前言要想做一名优秀的程序员,除去个人扎实的基础技能这一不可或缺的因素,还有一个更加不能忽略的潜在意识。那就是——安全防范意识!为什么说,安全防范意识会成为另外一个不可或缺的因素,你且听我慢慢道来。服务器被植入木马linux其实这件事情呢,也就发生在前几天。公司需要部署一套新的 ...
    安全学院 2019-11-23 10:53 2011
  • 各类web应用充斥在我们的网络生活中,但是因为开发者安全意识不强而导致的安全问题同样层出不穷,毕竟仅仅依靠个人编写代码总会有考虑不周全的时候。一旦这些WEB漏洞被黑客攻击者利用,他可以轻易控制整个网站,并可进一步提权获取网站服务器权限,控制整个服务器。e小安就总结了常见的web安全漏洞与测 ...
    漏洞挖掘 2019-11-23 10:53 2259
  • 黑客“御用”扫描神器W3AF
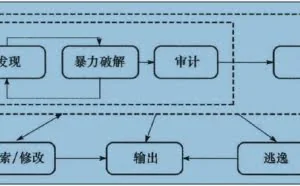
    核心模块负责进程的调度和插件的使用, 插件部分则负责查找并攻击 Web安全漏洞。插件部分根据功能的 不同, 又分为8类模块, 包括: 发现模块(discovery)、审计模块(audit)、搜索模块(grep)、攻击模块(attack)、输出 ...
    渗透测试 2019-11-23 10:51 1442
  • 大规模自动化渗透工具AutoSploit
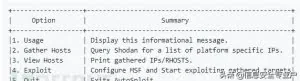
    渗透测试有时其实并不是那么难,现在有很多工具被设计用来简化过程,让渗透测试者们更方便,更省时地达到预期目标。今天要介绍的工具是AutoSploit,顾名思义,这个工具的灵感就来源于“高效渗透”,由于该工具高度自动化(包括寻找漏洞的过程)的特点,不当使用可能会导致严重后果,所以建议使用时不要 ...
    渗透测试 2019-11-22 10:07 1763
  • 清晰明了!网络攻击手段,从“访问”到“破坏”的形象描述
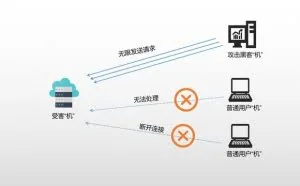
    自网络诞生以来,它的两个特性——公开性和可渗透性,使得使用网络的每一个终端都有被攻击的可能,再加上网络管理方式的不同,给了“黑客”很多可乘之机。就好比赤壁之战时的曹操铁锁连船,确实使每条船的信息交流变得简单便捷,但受到打击的时候,那就是一条绳上的蚂蚱。计算机网络那么网络的攻击手段 ...
    安全学院 2019-11-22 10:05 1115
返回顶部