首页 ›网络安全

网络安全

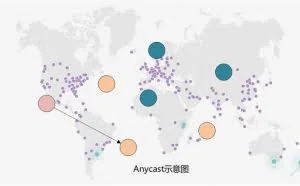
  • Anycast——减少DDOS攻击的新方向
    之前的文章提到过Anycast技术,现在我们来分析下何为Anycast?任播(Anycast)提供的是一种无状态的、尽力而为的服务,目前对于 Anycast 的中文译称主要有任播、泛潘、选播等。最初是在 RFC1546 中提出并定义的,根据 RFC1546 的说明 IPv4 的任播地址不同于 IPv4 的单播地址,它建议从 IPv4 的地址空间分 ...
    拒绝服务 2019-11-10 11:33 2964
  • 今天给大家分享的内容就是一句话:立体防御,层层过滤!这八个字包含的内容总的来说其实就是三层清洗方案来防御DDoS攻击,本地清洗、运营商清洗/临时扩容带宽、云清洗。
    拒绝服务 2019-11-10 11:15 1933
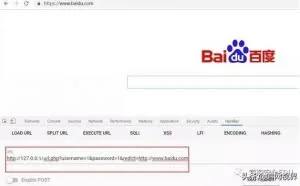
  • 渗透实战中的Url跳转漏洞#整合
    url重定向漏洞也称url任意跳转漏洞,网站信任了用户的输入导致恶意攻击,url重定向主要用来钓鱼,比如url跳转中最常见的跳转在登陆口,支付口,也就是一旦登陆将会跳转任意自己构造的网站,如果设置成自己的url则会造成钓鱼,浅析危害。
    渗透测试 2019-11-9 18:16 1304
  • 网站被植入Webshell后,快来看看怎么查杀
    网站被植入webshell,意味着网站存在可利用的高危漏洞,攻击者通过利用漏洞入侵网站,写入webshell接管网站的控制权。为了得到权限 ,常规的手段如:前后台任意文件上传,远程命令执行,Sql注入写入文件等。现象描述网站管理员在站点目录下发现存在webshell,于是开始了对入侵过程展开了分析。Webshell ...
    安全学院 2019-11-9 10:49 894
  • 使用fiddler对网站安全白盒测试
    fiddler简介看了很多fiddler教程,总感觉知识点零散,就在这里重新整理记录一下。完全新手入门到使用,该教程仅供对网站安全性白盒测试参考。下载安装建议直接下载官方版本,这个软件是免费使用的,无需下载绿色版本。官方地址:https://telerik-fiddler.s3.amazonaws.com/fiddler/FiddlerSetup.exefid ...
    渗透测试 2019-11-9 10:42 2360
  • 利用DNS反射绕过防火墙进行通信
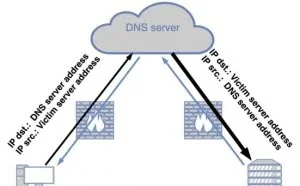
    域名系统(Domain Name System)几乎和互联网一样古老。它的特殊结构也使它早就成为黑客的利用对象。在这篇短文中,我将详细描述DNS反射的原理,为什么黑客喜欢使用它,以及你为什么要用它。让我们想象一个网络场景,某道防火墙仅允许内网和Linux软件安装包存储库以及DNS服务器进行通信。这意味着从攻 ...
    安全学院 2019-11-8 09:01 1326
  • 你了解HTTPS 的加解密原理吗
    本篇将讨论 HTTPS 的加解密原理,很多人都知道 RSA,以为 HTTPS=RSA,使用 RSA 加解密数据,实际上这是不对的。HTTPS 是使用 RSA 进行身份验证和交换密钥,然后再使用交换的密钥进行加解密数据。身份验证是使用 RSA 的非对称加密,而数据传输是双方使用相同的密钥进行的对称加密。那么,什么是对称加密 ...
    安全学院 2019-11-8 08:57 916
  • “别人”是如何登录你的wordpress站点的?
    信息收集1、利用nmap -A IP 进行扫描可以看到目标服务器开启的端口以及服务2、利用DirBuster进行目录扫描可以看到站点内目录结构3、利用enum4linux进行扫描可以看到共享文件夹4、通过访问站点内页面收集信息可能用户名togie可能用户名admin爆破尝试1、通过DirBuster扫描发现目标站点采用wordpress和php ...
    安全学院 2019-11-7 10:45 1687
  • Web渗透框架概述主要组成:1. web语言代码(脚本)2. web程序3. 数据库程序Web语言常见几大类1. HTML:超文本标记语言,标准通用编辑语言下的一个应用2. PHP:超文本预处理器,是一种通用开源脚本语言3. ASP,ASP.NET : ASP.NET又称ASP+,不仅仅是ASP的简单升级,而是微软推出的新一代脚本语言4. JAVE扩 ...
    渗透测试 2019-11-7 09:52 1022
  • 反杀黑客教程—还敢连shell吗?蚁剑RCE第二回合
    0x00 前言本文由我们原创,被许多媒体转载过,黑客教程、技术文章,关注:掌控安全EDUhello我是掌控安全学院的聂风,早前中国蚁剑爆出客户端RCE,不过官方第一时间修复了。于是实验室的老师们看了一下,于是绕过了防护,于是有了新的RCE漏洞。~_~Tips:我们有开课讲解部分文章漏洞原理、欢迎扫描文末二 ...
    安全学院 2019-11-7 09:36 2101
  • 关注网络安全的朋友可以看到,经常每过一段时间,新闻都会报道某某网站受到黑客攻击。小部分的案例由于涉及到知名企业会被广泛报道,但大部分的都不为民众所知,只有少数当事人清楚,但造成的损害是巨大的。今天就来盘点一下黑客常用的攻击手段,以及常用的形式。一,流量攻击就像快递服务站(服务器)一 ...
    安全学院 2019-11-7 09:32 1352
  • Linux服务器为什么被黑?
    安全是IT行业一个老生常谈的话题了,从之前的“棱镜门”事件中折射出了很多安全问题,处理好信息安全问题已变得刻不容缓。因此做为运维人员,就必须了解一些安全运维准则,同时,要保护自己所负责的业务,首先要站在攻击者的角度思考问题,修补任何潜在的威胁和漏洞,主要分五部分展开:账户和登录安全 ...
    安全运维 2019-11-5 14:06 1787
  • 黑客是如何骗取你的账户密码(Kali 利用setoolkit制作钓鱼网站)
    环境:1.Kali(IP:192.168.0.101)2. 客户端(用于访问web服务器)二、具体步骤Kali开启setoolkit模块开启之后一次输入1,2,3,2依次代表的意思:输入命令1,进入钓鱼攻击页面输入命令2,进入web钓鱼攻击页面输入命令3,进入到设置钓 ...
    安全学院 2019-11-5 09:06 1592
  • 记一次生产环境脚本入侵检测与报警案例(简易版入侵检测系统)
    概述因业务需要,需监控某web站点目录下所有文件是否被恶意篡改(文件内容被改了),如果有就打印改动的文件名(发邮件),定时任务每3分钟执行一次。下面简单介绍下实现过程。一、生成md5验证文件1、文件的校验文件find /var/html/www/* -type f |xargs md5sum >/tmp/check/web_file_check.md5sum2 ...
    安全学院 2019-11-4 08:50 1374
  • 前端安全以及如何防范详细介绍
    随着互联网的发达,各种WEB应用也变得越来越复杂,满足了用户的各种需求,但是随之而来的就是各种网络安全的问题。作为前端开发行业的我们也逃不开这个问题。所以今天我就简单聊一聊WEB前端安全以及如何防范。首先前端攻击都有哪些形式,我们该如何防范?一、XSS攻击XSS是一种经常出现在web应用中的计算 ...
    网站防护 2019-11-3 10:02 1286
返回顶部