首页 ›网络安全

网络安全

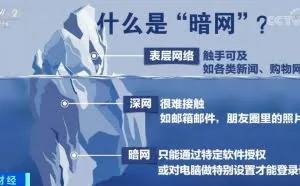
  • 暗网:藏在暗处的网络世界
    央视网消息: 什么是“暗网”呢?从字面上简单的理解就是“藏在暗处的网络世界”,我们通过一张图了解一下。在日常生活中,普通人接触到的大部分信息都是可以通过网络搜索找到的,还有很多信息属于“深网信息”,比 ...
    安全学院 2019-11-22 09:56 913
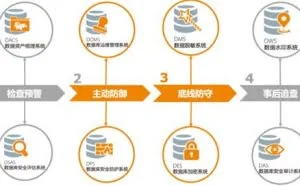
  • 详解数据安全纵深防护体系
    随着数据资产向数据能源的转变,数据资产的价值越来越高,这些价值作为生产动力在不断推动组织、社会向前发展的同时,也成为了黑产的目标,极大的促进了数据窃取及滥用行为的发生,目前针对数据资产的窃取及滥用风险主要集中在以下几点:1 数据存储介质风险数据库做为数据的存储介质,由于其自身的复杂 ...
    安全运维 2019-11-21 12:18 2143
  • Awesome Hacking:一份完整的黑客技术成长清单
    在2017年,一个名叫“Awesome Hacking”的GitHub项目曾引发大量网友的关注,这个项目是由@HackwithGithub维护的,这是一个经常会发布一些最新安全开源项目和黑客技巧的Twitter账户。“Awesome Hacking”是一份完整的黑客技术成长清单,里边索引了数十个不同方向的黑客技能图谱。如果你需要一些网络安全 ...
    安全学院 2019-11-21 12:13 1073
  • “黑客”技术之对某坑人的菠菜平台“爬虫”测试
    说道博彩,也就网络棋牌游戏,大家可能都很熟悉,其中有大部分的人对博彩是深有体会,因为他们从最开始的好奇,到陷入,到开始的小营小利到最后输的倾家荡产。其实每个陷入到这种平台的人都知道,无论怎么玩到最后的结局一定是输,这是为什么呢?难道仅仅是因为自己的运气不好?为什么别人可以一直赢呢 ...
    安全学院 2019-11-21 12:11 2681
  • 所谓“肉鸡”是一种很形象的比喻,比喻那些可以随意被我们控制的电脑,对方可以是WINDOWS系统,也可以是UNIX/LINUX系统,可以是普通的个人电脑,也可以是大型的服务器,我们可以像操作自己的电脑那样来操作它们,而不被对方所发觉。
    安全学院 2019-11-21 11:34 2265
  • SpyNote5.0 Client
    SpyNote是用来创建Android恶意程序的工具。它的功能引人注目,读取联系人、录音、命令执行、应用管理、键盘记录、GPS定位等等。这些功能对于研究安Android端恶意程序起到承上启下的作用。咱们能够通过一系列文章对于它的使用初步了解,《SpyNote V5.0图形化工具远程管理Android手机教程》、《小心,Android木马工具SpyNote免费啦!远程监听就是这么简单》、《当心,安卓远控(spynote)升级了……》等等。 2. 准备工具
    安全学院 2019-11-20 08:19 980
  • 一个端口没关,我得服务器被黑到系统崩溃,看我怎么找回数据
    先说说上次被黑得经历,上次被黑的服务器是阿里云,服务器倒是没事,仅仅是被删库了,主要原因有两点:一是外网数据库端口没关,二是线上数据库密码过于简单,总结来说是弱密码口令攻击,数据库密码有多简单:123456,说到这里,一口老血喷出来!
    安全学院 2019-11-20 07:55 1130
  • Maltrail 一个恶意流量检测系统,可以帮助发现未知威胁
    介绍Maltrail是一个恶意流量检测系统,利用包含恶意和/或一般可疑跟踪的公共可用(黑色)列表,以及从各种报告和自定义用户定义列表中编译的静态跟踪,其中跟踪可以是来自域名的任何内容(例如,对于Banjori恶意软件,zvprsensinaix),URL(例如,xx/harsh02.exe用于已知的恶意可执行文件)、IP地址( ...
    安全学院 2019-11-19 10:43 2024
  • Winnti黑客组织MSSQL后门分析
    一段时间以来,ESET的研究人员一直在跟踪Winnti的活动,该组织从2012年起就开始活跃,并针对视频游戏和软件行业供应链进行攻击。最近,发现了一个以前未经记录的后门,其目标是Microsoft SQL(MSSQL)。这个后门与PortReuse后门有多处相似之处,PortReuse是Winnti Group使用的另一个工具,于2019年10月 ...
    安全学院 2019-11-19 10:42 974
  • 通过DNS重绑定实施SSRF攻击
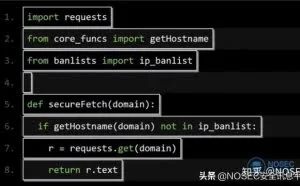
    什么是DNS Rebinding?假设你是一台公网服务器,无数人会给你发来URL,要求你进行内容加载。那么在这海量请求中,会有不怀好意的人发送内网URL,要求你进行加载,这其中的风险难以言喻。因此,一些聪明的开发人员为了防止这种情况,就发明了各种各样的代码。ip_banlist,你指定的恶意IP列表domain,你 ...
    安全学院 2019-11-19 10:40 1635
  • RedHat  Linux和Cent Linux日常运维之安全加固详细篇
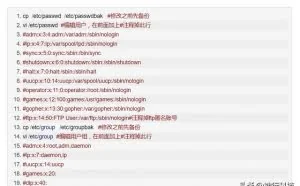
    Linux的使用环境也日趋成熟,各种开源产品络绎不绝,大有百花齐放的盛景,那么当Linux落地企业,回归工作时,我们还要面对这Linux运维方面的诸多问题。下面就列举一些安全加固方面的操作。RedHat和CentOS选择红帽子系列产品,以centos为主,主要考虑有几个方面:centos是redhat的编译版本,基本上没有 ...
    安全运维 2019-11-18 09:18 1667
  • 之前给大家已经分享过关于python编程软件的教程,我为什么会分享给大家呢,其实我也是在这个教程里面学习了一些简单的编程,2而且这也是黑客必备的编程软件,我感觉还可以,比较适合我们初学者。所以分享给大家,一起学习,一起交流。欢迎使用ButeSniffing_Ficher,这是一种具有菜单样式的多平台python ...
    渗透测试 2019-11-17 11:30 1223
  • 网站漏洞测试与修复漏洞Laravel框架
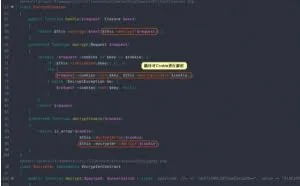
    Laravel框架是目前许多网站,APP运营者都在使用的一款开发框架,正因为使用的网站较多,许多攻击者都在不停的对该网站进行漏洞测试,我们在对该套系统进行漏洞测试的时候,发现存在REC漏洞.主要是XSRF漏洞,下面我们来详细的分析漏洞,以及如何利用,漏洞修复等三个方面进行全面的记录.该Laravel REC漏洞的利用 ...
    漏洞挖掘 2019-11-17 10:17 1678
  • 用Gopher协议扩展SSRF攻击手法
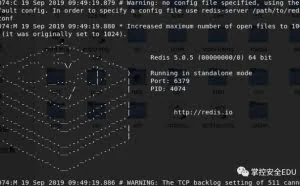
    大家好,我是掌控安全学院的聂风,SSRF(服务器端请求伪造)漏洞是一种由攻击者构造形成由服务端发起请求的一个安全漏洞,话不多说,看文章。0×01 环境搭建Centos 靶机Kali攻击机Lnmp RedisGopherus.py 目标站点源码0x02 正 ...
    安全学院 2019-11-16 11:18 2752
  • 网络分段可以提高网络安全性,但它不是一个小项目。以下是将网络细分为深层防御策略的一部分,这将改善您组织的网络安全状况。为什么选择网络分段?传统网络通常被构造成具有刚性外壳,同时在内部保持柔软。这是为了防止外部攻击,因此,大多数受监管的网络都有一个完全防御的防火墙边界,有一些入侵防 ...
    安全学院 2019-11-16 11:17 1079
返回顶部