首页 ›网络安全

网络安全

  • 服务器被植入木马,CPU飙升200%
    线上服务器用的是某云的,欢快的完美运行着Tomcat,MySQL,MongoDB,ActiveMQ等程序。突然一则噩耗从前线传来:网站不能访问了!此项目是我负责,我以150+的手速立即打开了服务器,看到Tomcat挂了,然后顺其自然的重启,启动过 ...
    安全学院 2019-11-16 11:17 1109
  • 在互联网的世界里,“黑客”这两个字可以说让大多数人都“闻风丧胆”,因为“黑客”会制造很多令人防不胜防的网络陷阱,让一些非计算机专业的人感觉到拥有高超计算机技术的人是多么的危险。“黑客”在很多人的印象中不是一个褒义词,那是因为如果“黑客”们忽视法律和道德的约束,在现在的这个互联网时 ...
    安全学院 2019-11-16 11:16 825
  • 企业端安全如何防护?值得所有安全厂商沉思
    【导读】前段时间,数字货币交易中心Coinbase爆出被黑事件。攻击者以钓鱼邮件方式向Coinbase员工私人邮箱发送电子邮件,完成前期潜伏、渗透工作后;在某个时机,攻击者以两个 Firefox 0day 漏洞发动“猛攻”。虽然,Coinbase Security 很快检测到并阻止了该攻击。但值得注意的是,这场针对交易所企业“ ...
    安全学院 2019-11-16 10:56 760
  • Apache-解析漏洞
    在Apache中,访问:liuwx.php.360会从右往左识别后缀,存在解析漏洞的时候,会从右往左识别哪个能解析,360是不能被解析,然后往左识别到php就识别能解析,这就是Apache的解析漏洞漏洞复现环境Windows Server 2003_x64ApachePh ...
    漏洞挖掘 2019-11-15 10:31 1897
  • 遭遇DDOS攻击TG-NET告诉你如何解决?
    一、什么是DDOS? DDOS是英文Distributed Denial ofService的缩写,意即“分布式拒绝服务”,那么什么又是拒绝服务(Denial ofService)呢?可以这么理解,凡是能导致合法用户不能够访问正常网络服务的行为都算是拒绝服务攻击。也就是说拒绝服务攻击的目的非常明确,就是要阻止合法用户对正常网络资源 ...
    拒绝服务 2019-11-15 10:22 2237
  • 只要脑洞够大,通过门铃就能攻击一整屋的联网设备
    近日,罗马里亚安全软件公司比特梵德(Bitdefender)的安全研究人员公开披露了他们在亚马逊旗下产品Ring Video Doorbell Pro视频智能门铃中发现了一个高危漏洞。通过利用该漏洞,身处Ring Video Doorbell Pro用户房屋附近的攻击者能够拦截无线网络证书,进而攻击处于同一网络下的其他联网设备。漏洞披 ...
    安全学院 2019-11-15 10:21 985
  • 每年的各种网络攻击数据调查都会明明白白地显示着:游戏行业是DDoS重灾区;而在15年的相关数据显示,DDoS攻击里面的51.6%都是针对游戏行业的,这几年虽说有所好转,但是占比也不低。对于一个网络游戏来说,遭受到DDoS攻击是很痛苦的,特别对于在线网游,一旦被攻击了,直接造成的现象就是玩家掉线;而 ...
    拒绝服务 2019-11-15 09:58 1756
  • SSRF漏洞攻击原理及防御方案
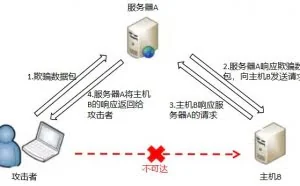
    01SSRF概念服务端请求伪造(Server-Side Request Forgery),指的是攻击者在未能取得服务器所有权限时,利用服务器漏洞以服务器的身份发送一条构造好的请求给服务器所在内网。SSRF攻击通常针对外部网络无法直接访问的内部系统。02SSRF的原理很多web应用都提供了从其他的服务器上获取数据的功能。使用指定 ...
    安全学院 2019-11-15 09:29 1128
  • 你一定要知道,关于https的五大误区
    如今,https协议正在被广泛重视和使用。随着今年2月初,谷歌旗下Chrome浏览器宣布将所有http标示为不安全网站,许多网站都争相从http升级到了https。当你打开很多网站时,会发现浏览器左上角有一把绿色的安全锁,这把锁就证明该网站已经使用了https加密保护。之所以会实现https加密保护,主要是因为该 ...
    安全学院 2019-11-15 09:28 723
  • 数据安全治理体系建设(内有干货)
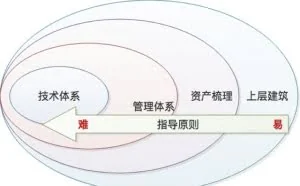
    随着各行各业信息化不断演变发展,数据已成为基础设施,成为业务发展重要原动力,内部业务与互联网深度融合,利用新媒体,让数据产生更大价值,是近近几年发展的主要趋势。如何提升数据资产价值同时让数据使用更安全,已成为各个行业探讨的方向。
    安全运维 2019-11-15 09:26 2681
  • 安全工具:开源蜜罐(T-POT 19.03.1)部署和使用
    引言:那么,什么是蜜罐技术?蜜罐技术本质上是一种对攻击方进行欺骗的技术,通过布置一些作为诱饵的主机、网络服务或者信息,诱使攻击方对它们实施攻击,从而可以对攻击行为进行捕获和分析,了解攻击方所使用的工具与方法,推测攻击意图和动机,能够让防御方清晰地了解他们所面对的安全威胁,并通过技 ...
    安全学院 2019-11-14 08:57 2209
  • Web安全的重要性(面试必备),被黑无数次还不怕吗?
    web安全到底多重要? 早在 PC 崛起之际,Web 从蹒跚学步一路走到了主导市场的地位,但是随着移动互联网时代的来临,业界曾有不少人猜测,“Web 应该被杀死,App 才是未来”。不过时间是检验真理的唯一标准,Web 非但未死于移动时代,更将于万物互联网时代迎来新的机遇。如果我们暂时将浮华耀眼的黑科技 ...
    网站防护 2019-11-13 09:13 2137
  • 网络安全漏扫工具:Nessus pro 破解安装及使用
    前言:Nessus是最受欢迎的漏洞扫描程序之一。它最初是免费的,开源的,但是他们在2005年关闭了源代码,并在2008年免除了“Registered Feed”免费版本。它现在每年花费2,190美元,仍然击败许多竞争对手。 免费 的“ Nessus Home ”版本也是可用的,虽然它是有限的,并且仅被授权用于家庭网络使用。Nessu ...
    漏洞挖掘 2019-11-13 08:53 8020
  • 网站首页被黑客篡改,查看备份文件中内容,根据时间点来排查
    网站首页被非法篡改,是的,就是你一打开网站就知道自己的网站出现了安全问题,网站程序存在严重的安全漏洞,攻击者通过上传脚本木马,从而对网站内容进行篡改。而这种篡改事件在某些场景下,会被无限放大。现象描述网站首页被恶意篡改,比如复制原来的图片,PS一下,然后替换上去。问题处理1、确认篡 ...
    安全学院 2019-11-13 08:50 977
  • 在当前开发使用的人工智能应用系统中,人工智能算法存在着以统计方式进行学习、完全依赖数据等固有特性,意味着人工智能系统在攻击面前脆弱不堪。人工智能攻击是指恶意操纵人工智能系统,致其功能失常。目前,网络内容过滤、军事、执法、商业等是高风险的人工智能应用领域,若遭受人工智能攻击,可能对 ...
    安全学院 2019-11-12 10:20 919
返回顶部